Conectar Keycloak con SAML
Esta guía explica cómo agregar Casdoor a Keycloak como un proveedor de identidad (IdP) SAML 2.0.
Resultados de aprendizaje
- Importe los metadatos SAML de Casdoor en Keycloak.
- Configure la aplicación de Casdoor para Keycloak.
- Inicie sesión en Keycloak a través de Casdoor.
Qué necesita
- Un servidor Keycloak con acceso de administrador
- Una aplicación en Casdoor y su URL de metadatos SAML
Agregar el IdP SAML en Keycloak
-
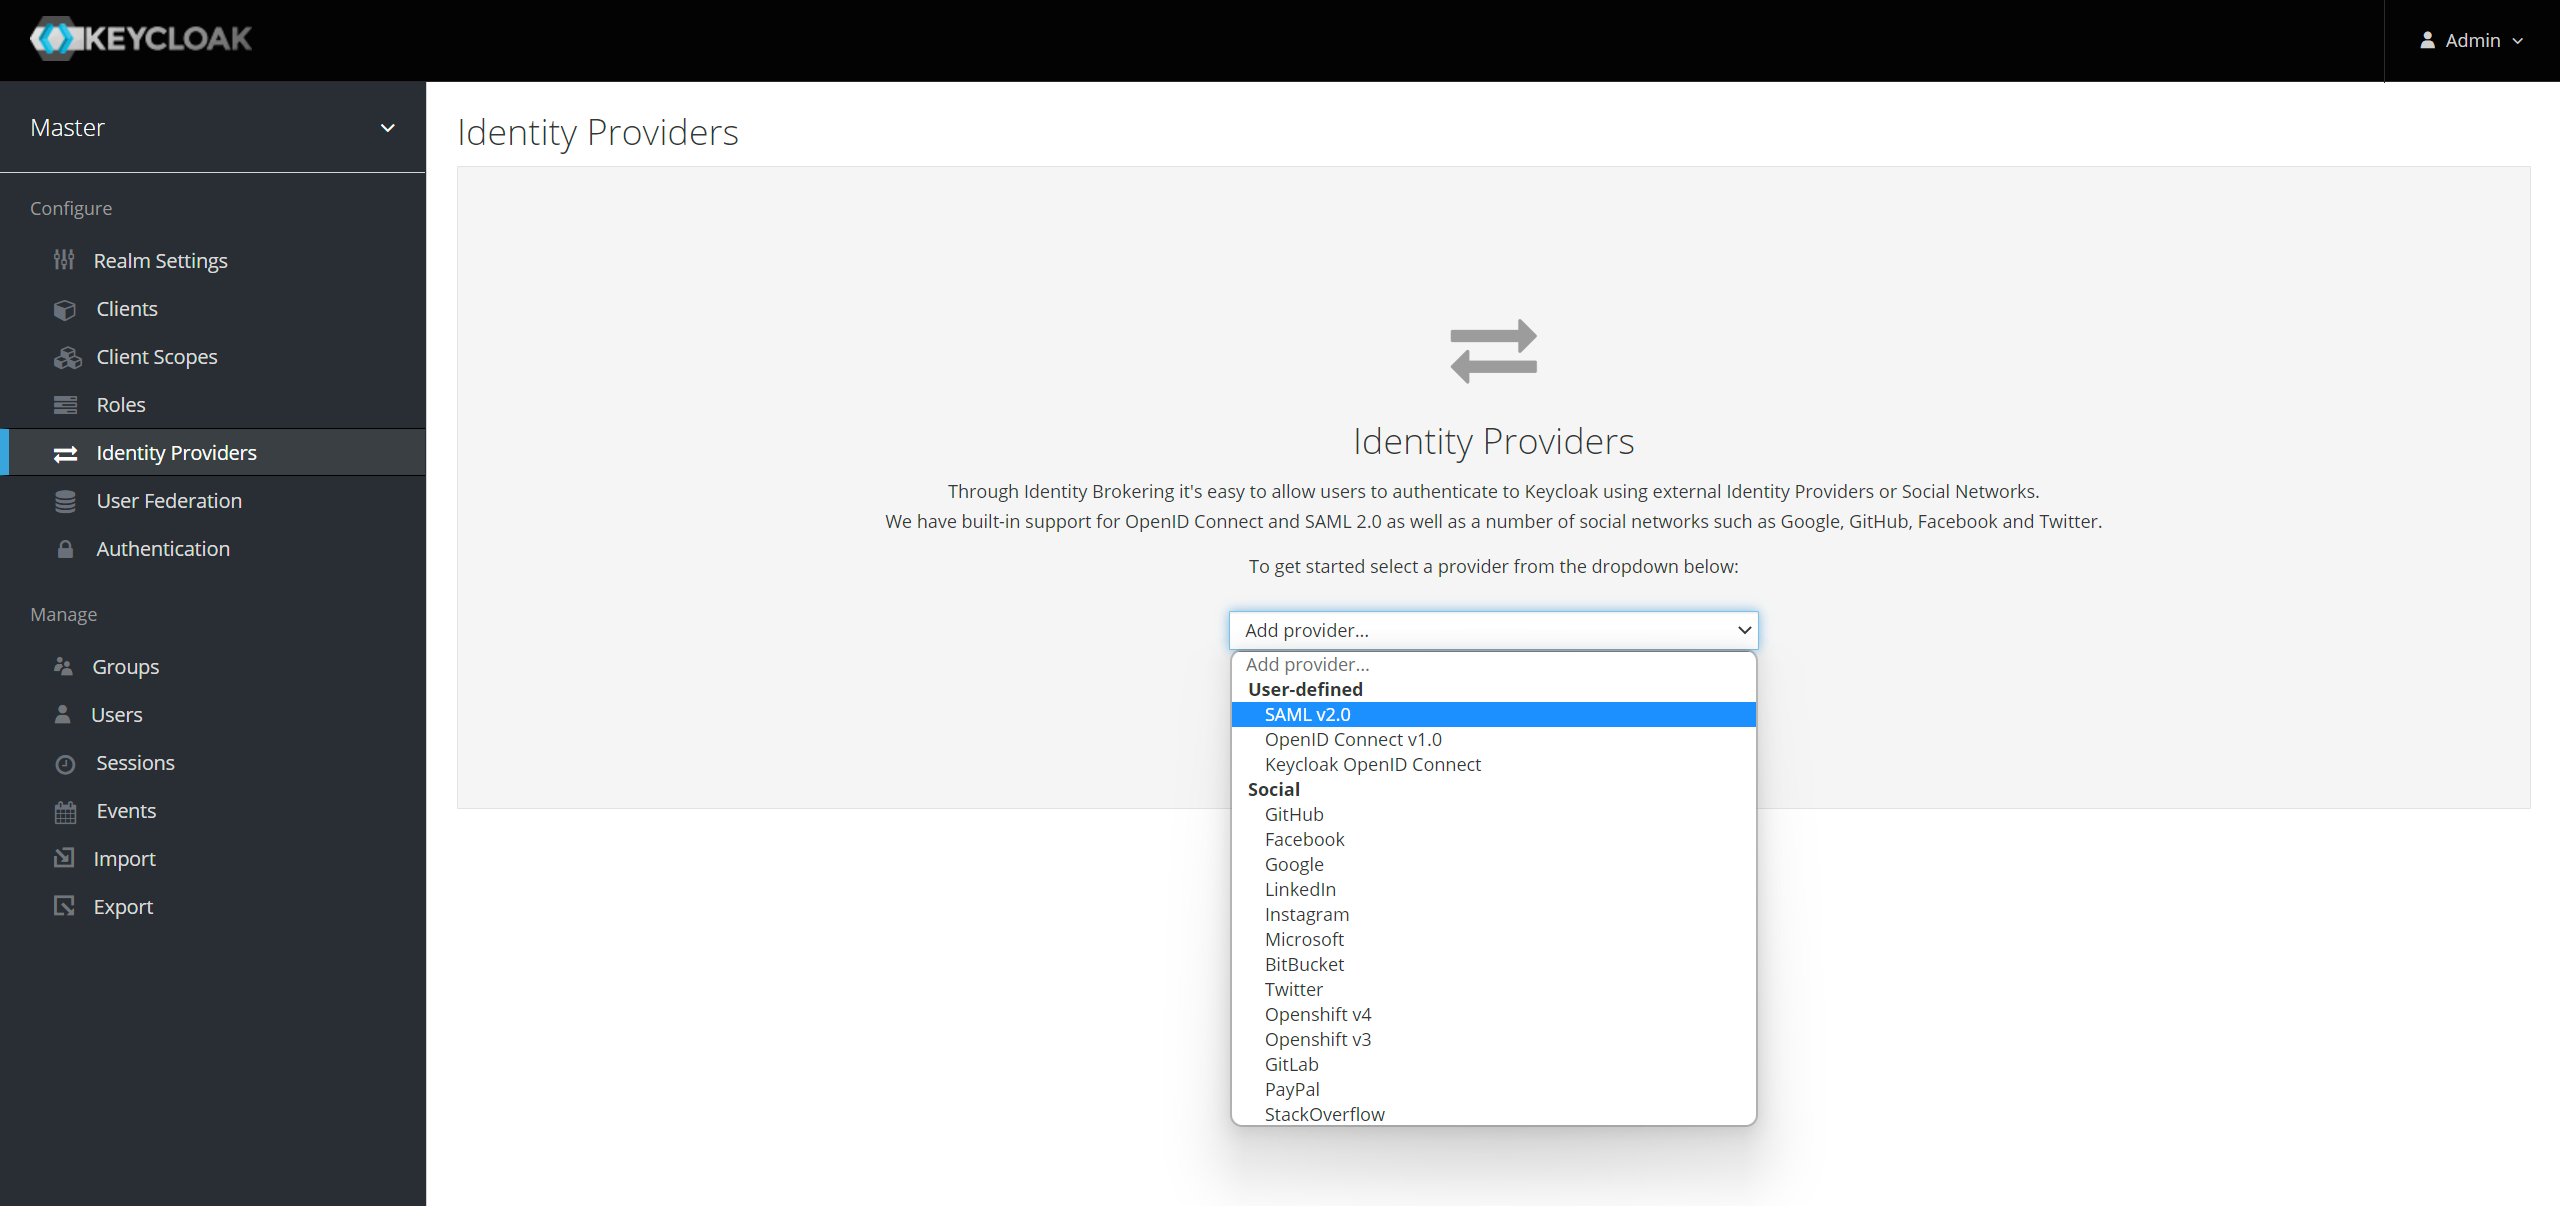
En la consola de administración de Keycloak, vaya a Identity providers y agregue un proveedor de tipo SAML v2.0.
-
Establezca Alias.
-
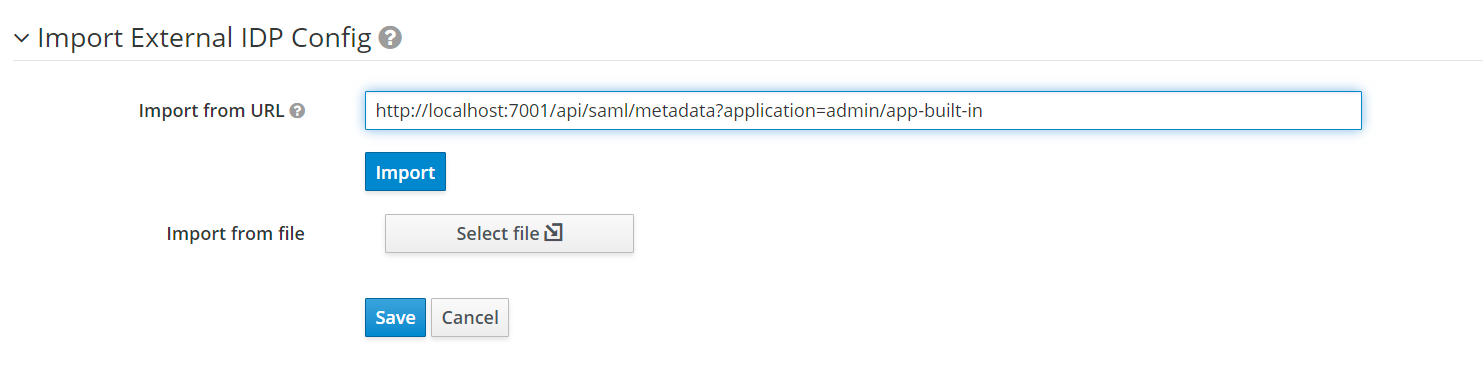
Pegue la URL de metadatos SAML de la aplicación de Casdoor en Import from URL y haga clic en Import. Keycloak completa la configuración de SAML.
-
Anote el valor de Service Provider Entity ID y guarde el proveedor.
Para todas las opciones, consulte SAML v2.0 identity providers en la documentación de Keycloak.
Configurar la aplicación de Casdoor
-
En la consola de administración de Casdoor, abra la página de edición de la aplicación.
-
Agregue el Service Provider Entity ID de Keycloak a Redirect URLs.
-
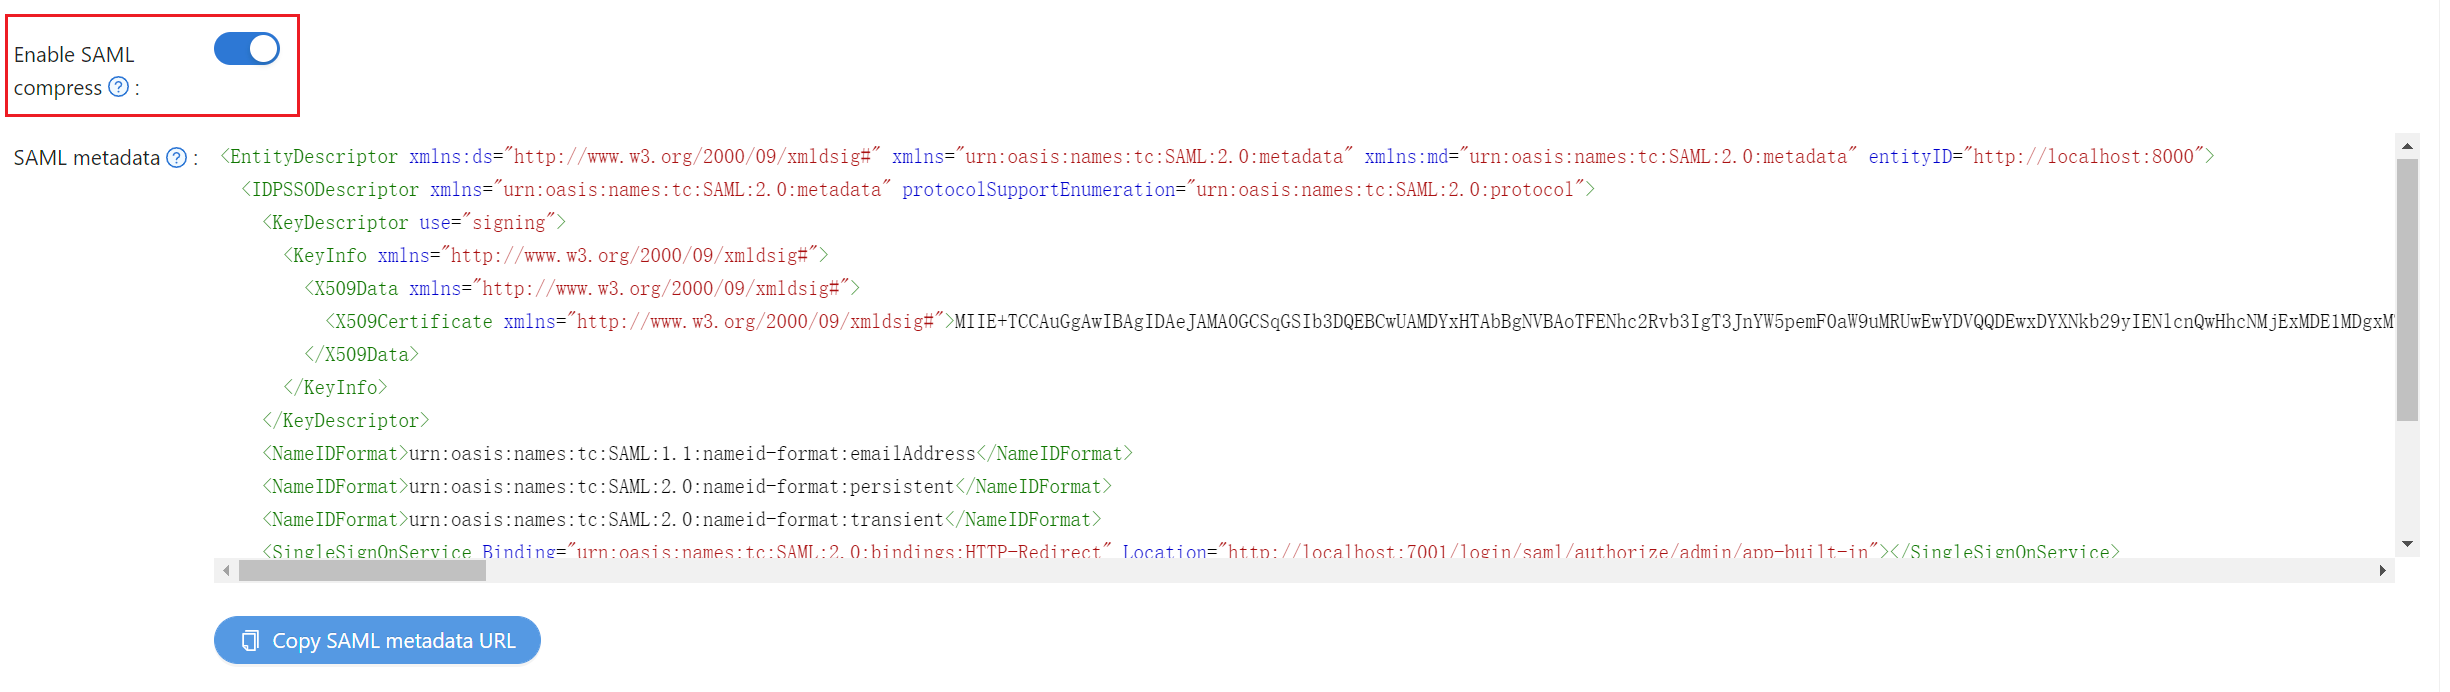
Active Enable SAML compression. Keycloak requiere respuestas comprimidas.
-
Guarde la aplicación.
Verificar el resultado
-
Abra la página de inicio de sesión de Keycloak y haga clic en el botón del proveedor de Casdoor.
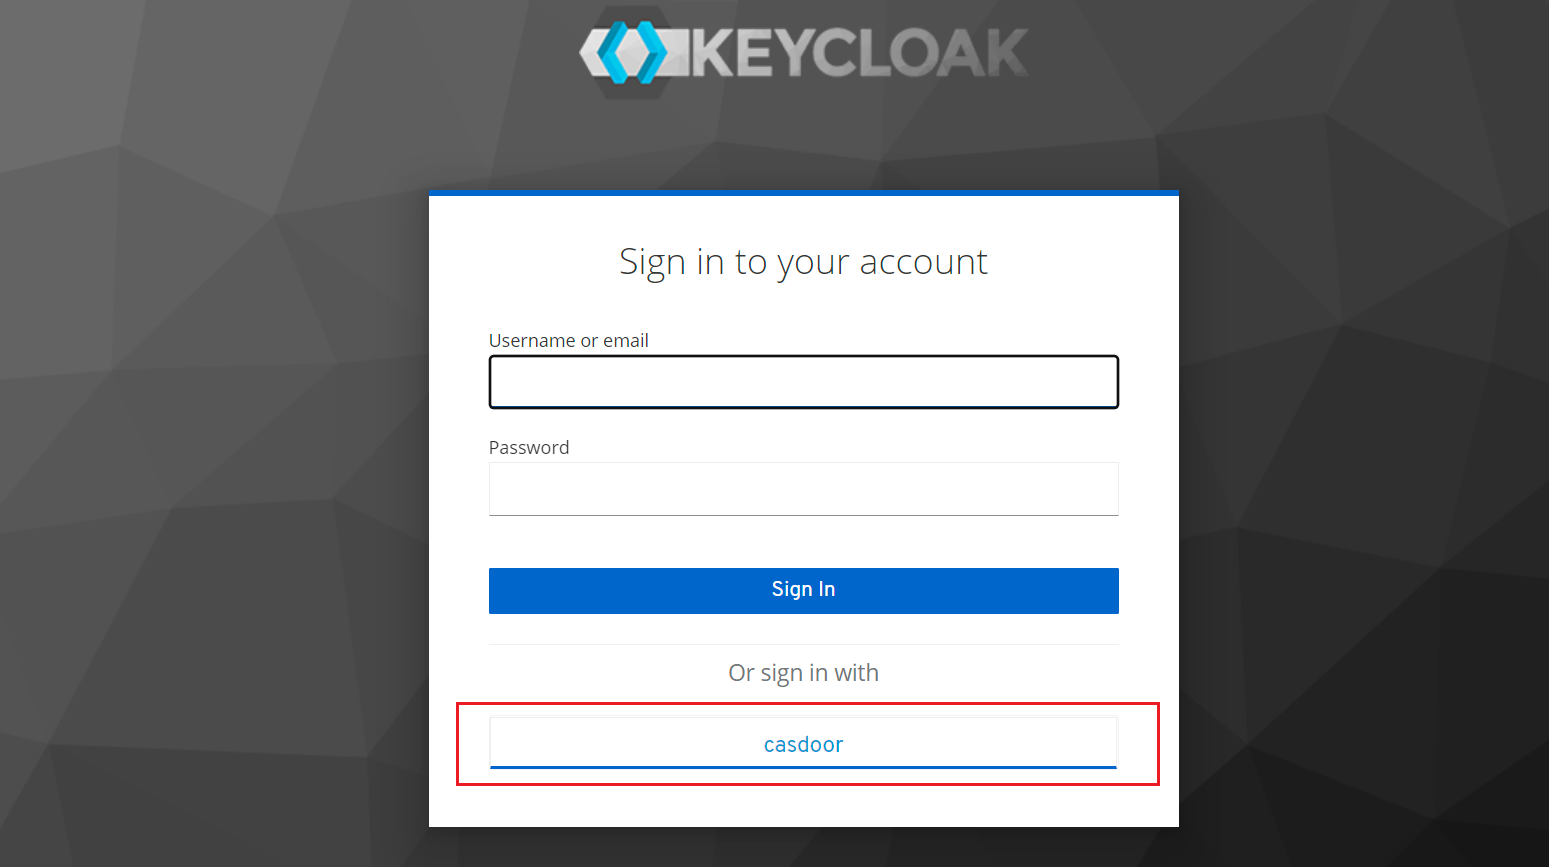
-
Inicie sesión en la página de inicio de sesión de Casdoor. Casdoor lo devuelve a Keycloak, autenticado.