Añadir Alibaba Cloud IDaaS como proveedor SAML
Esta guía explica cómo permitir que los usuarios de Alibaba Cloud IDaaS (EIAM) inicien sesión en Casdoor mediante SAML.
Resultados del aprendizaje
- Crea una aplicación SAML en IDaaS y asocia sus cuentas con los usuarios de Casdoor.
- Añade Alibaba Cloud IDaaS como proveedor SAML en Casdoor.
Requisitos
- Una cuenta de Alibaba Cloud
- Acceso de administrador a la consola de administración de Casdoor
Crear una aplicación SAML en IDaaS
-
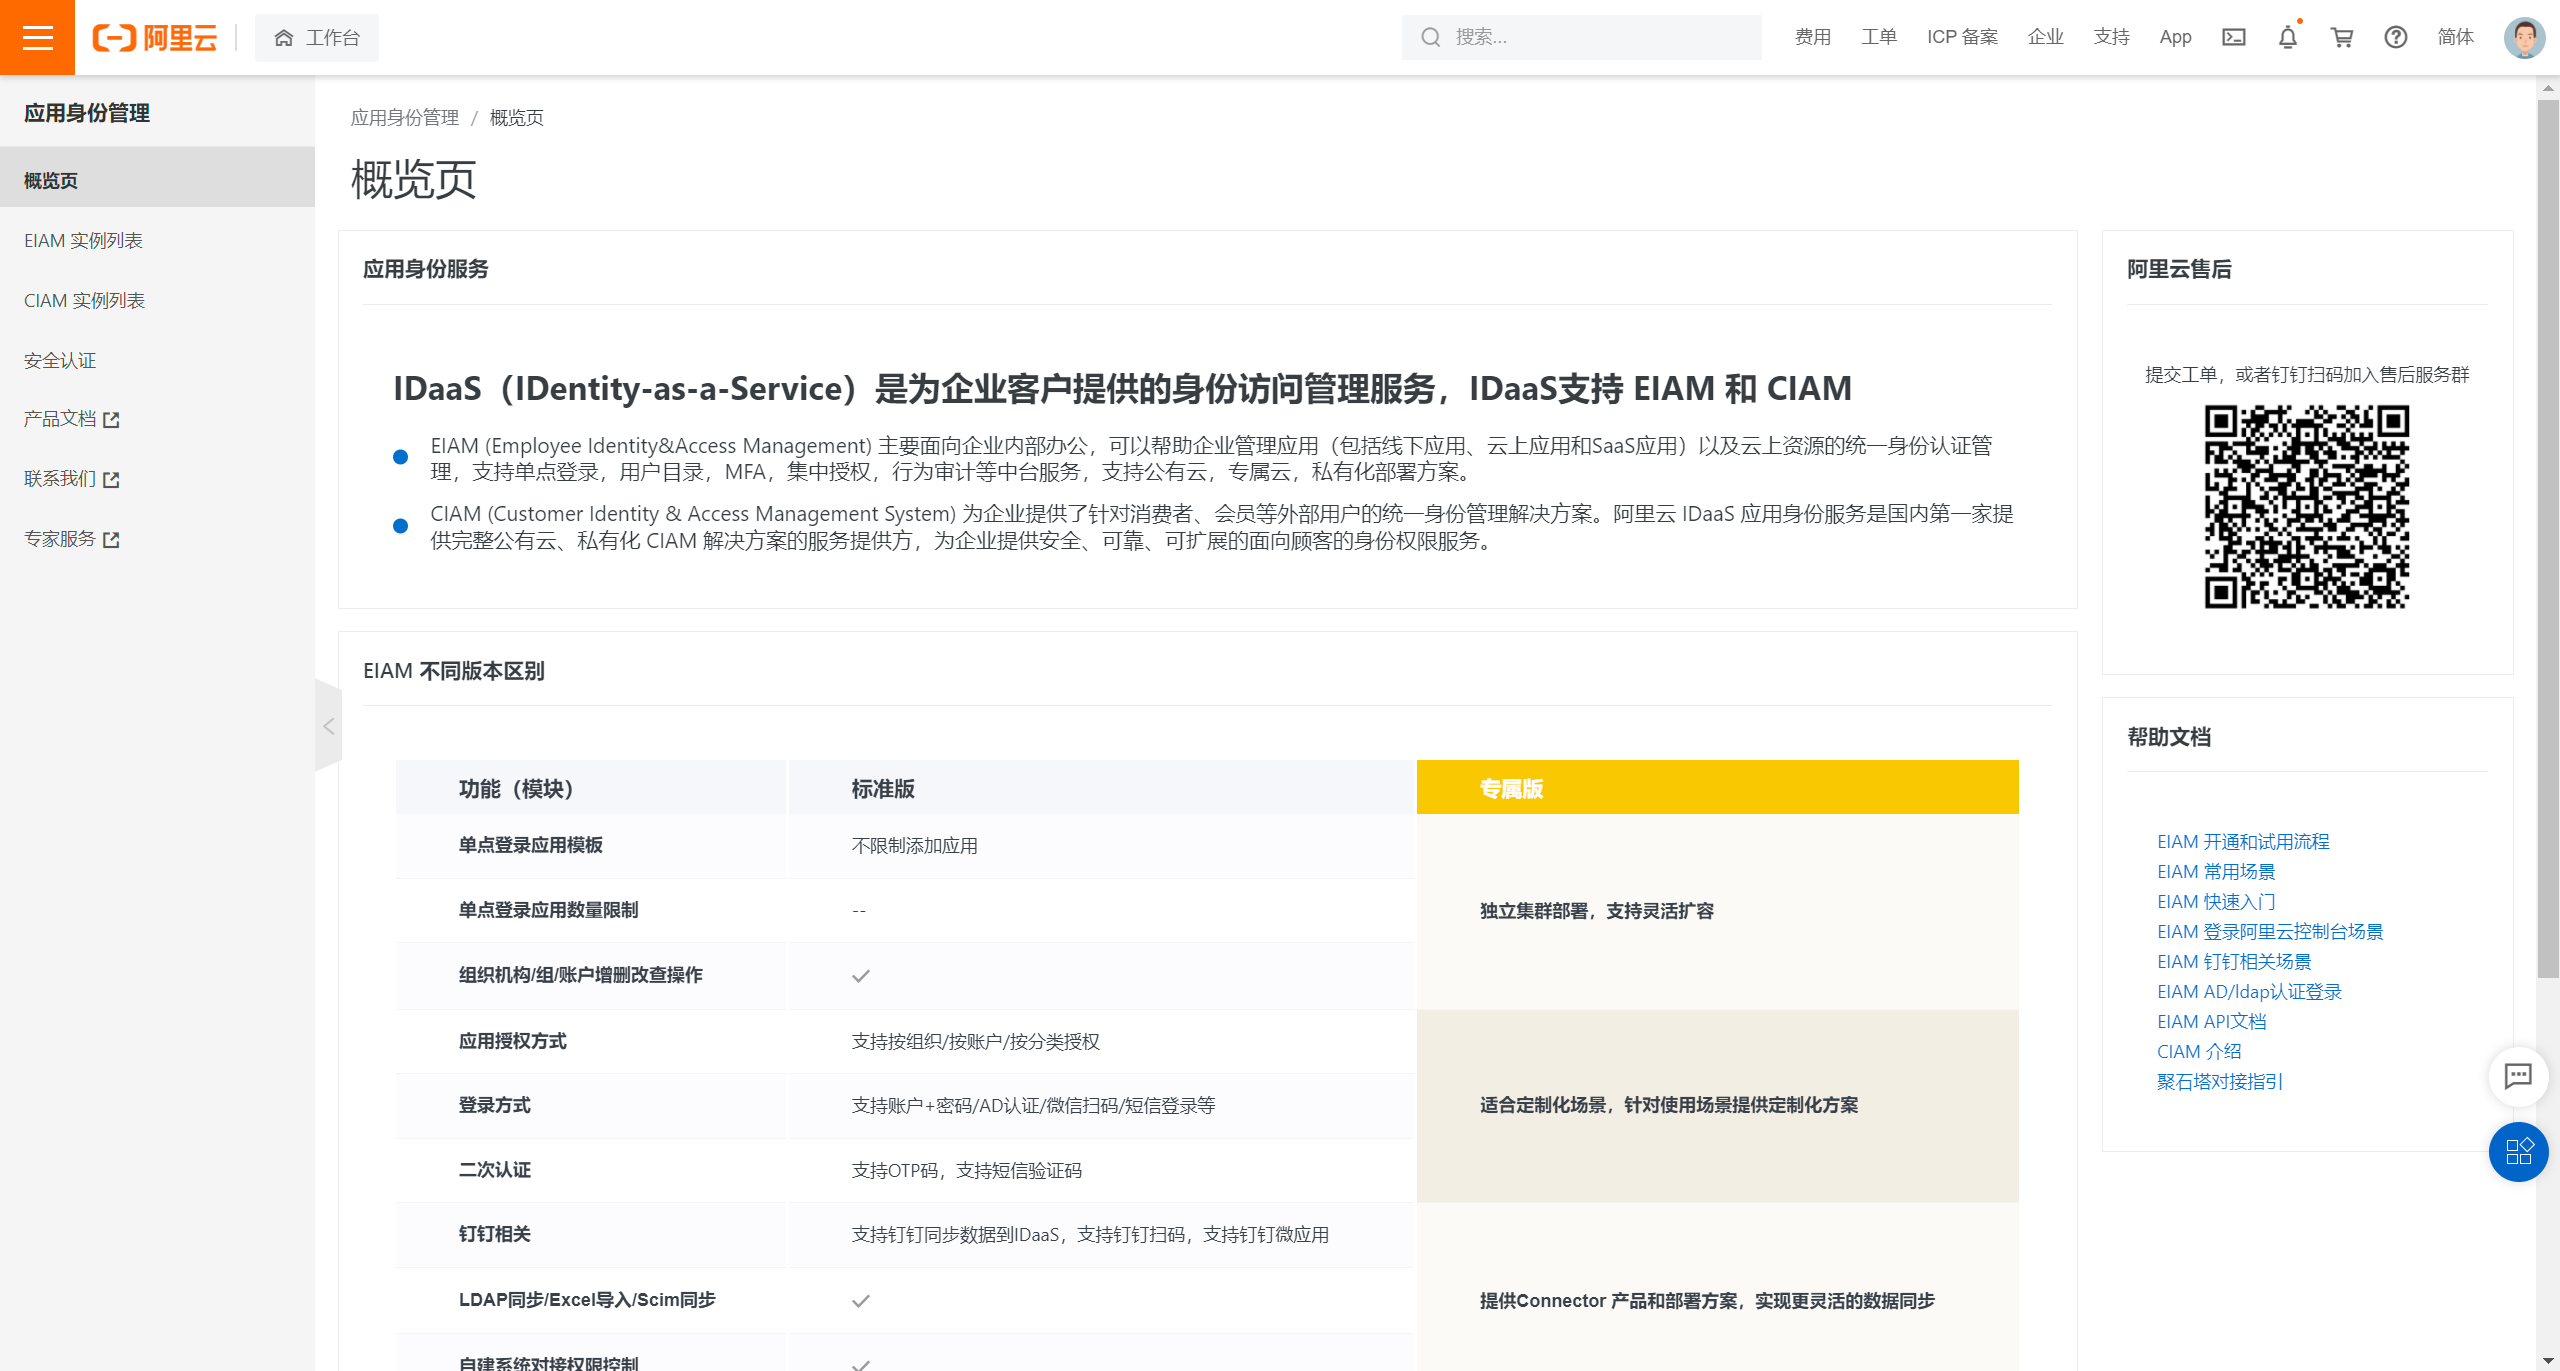
En la consola de Alibaba Cloud, abre IDaaS (Identity as a Service).
-
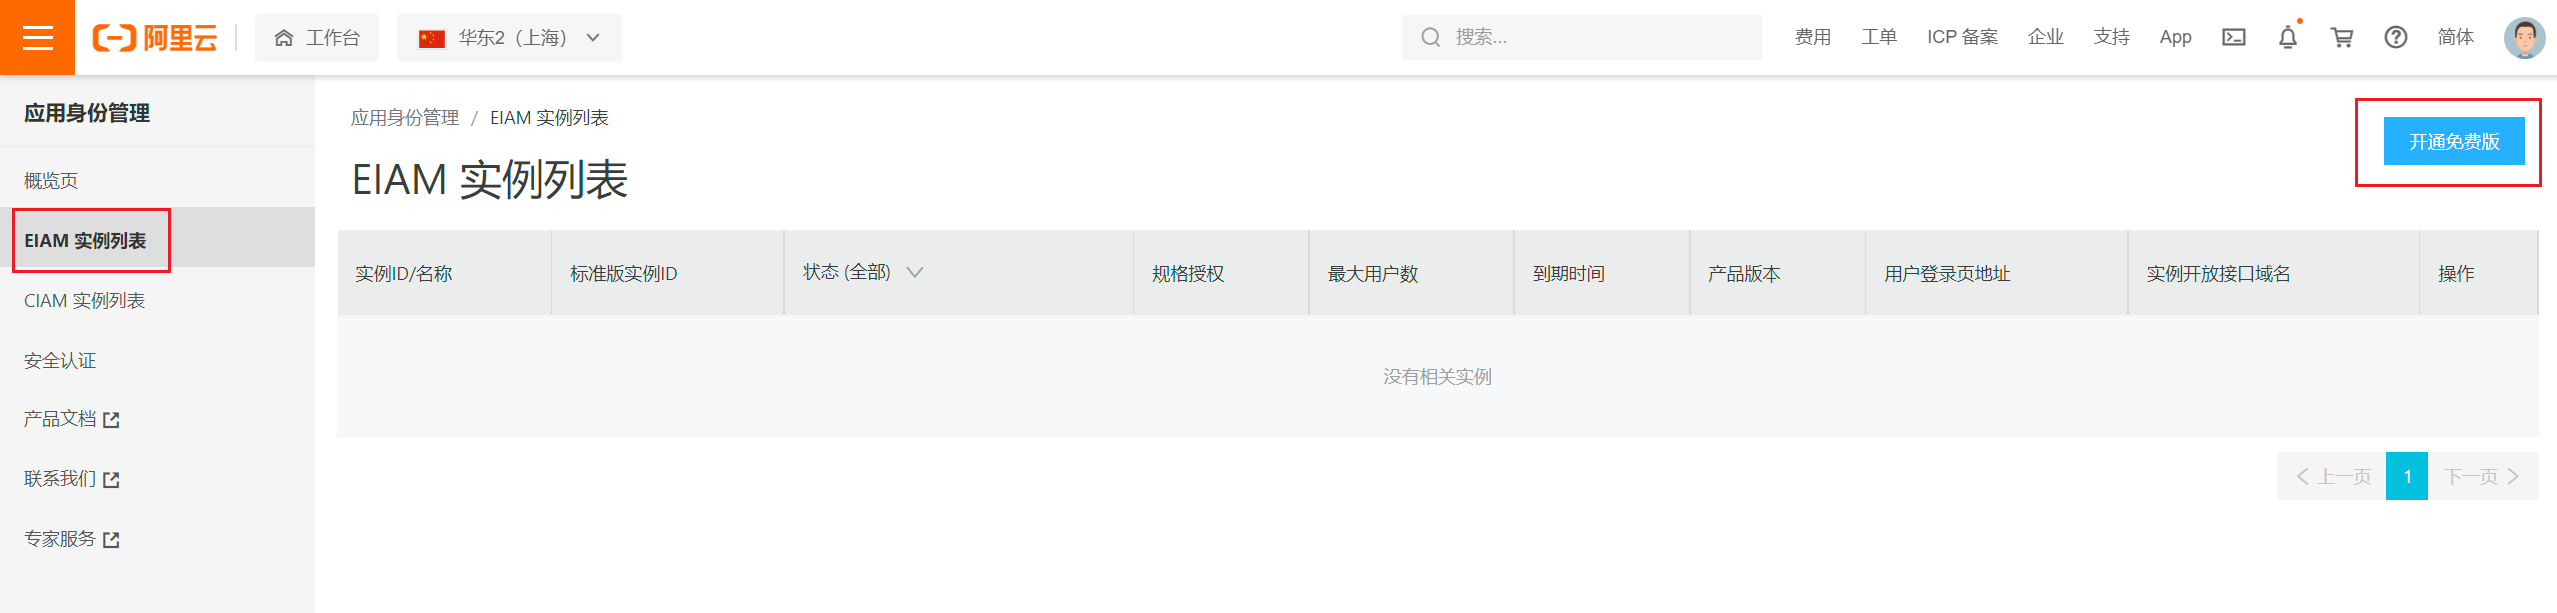
Haz clic en Lista de Instancias EIAM y abre la versión gratuita. Alibaba Cloud creates and starts an instance.
-
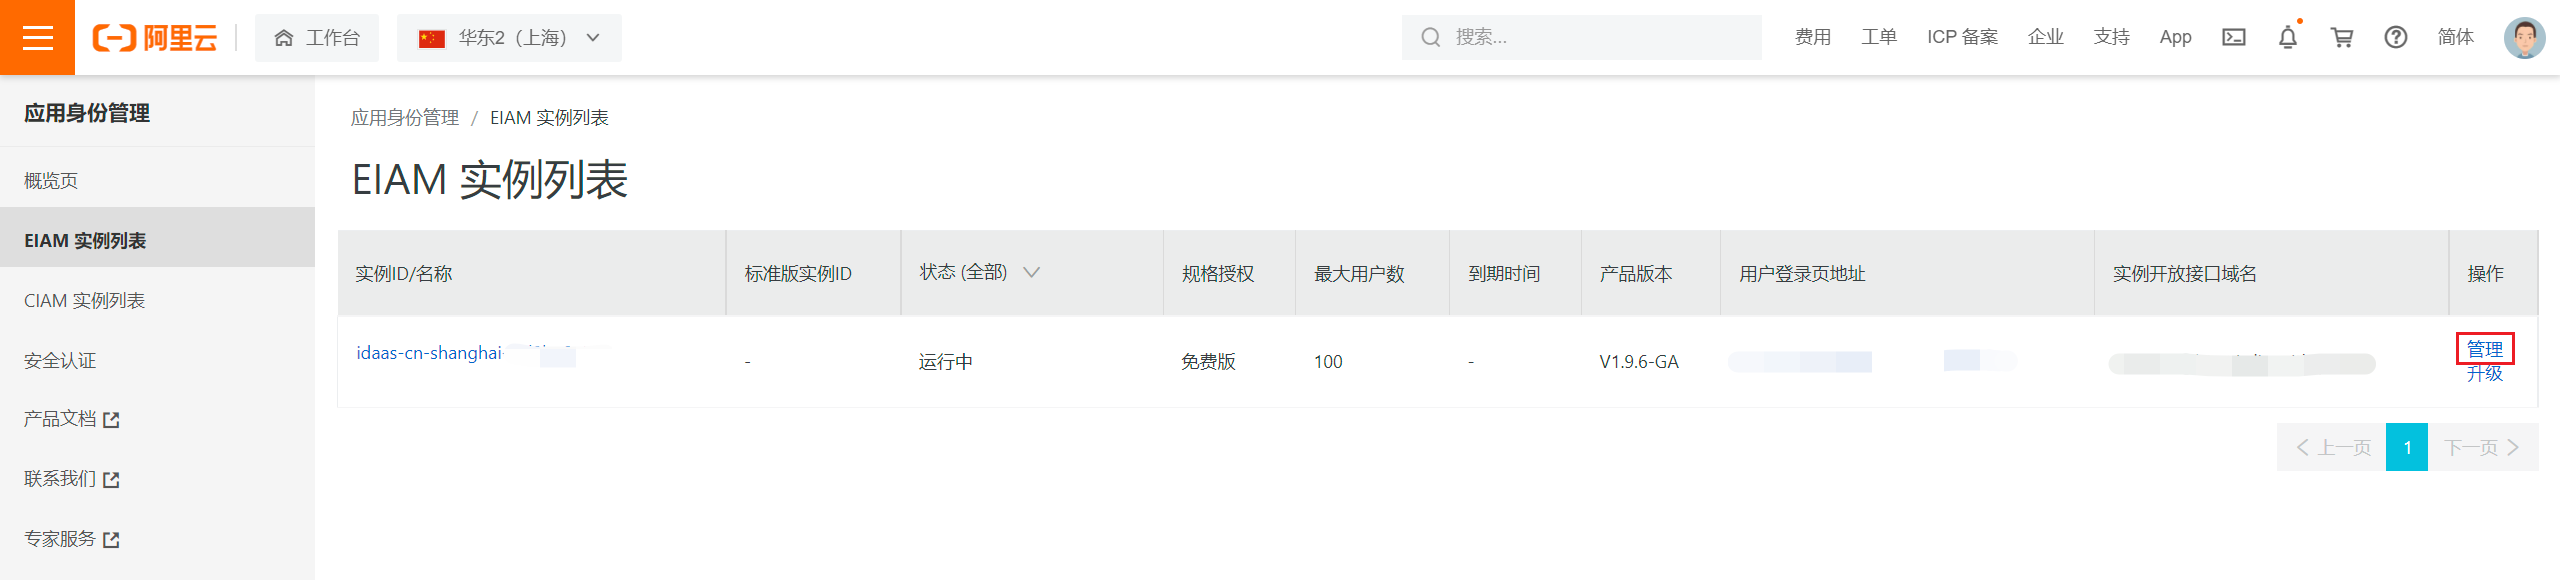
Haz clic en el nombre de la instancia, o en Manage, para abrir la consola de IDaaS.
-
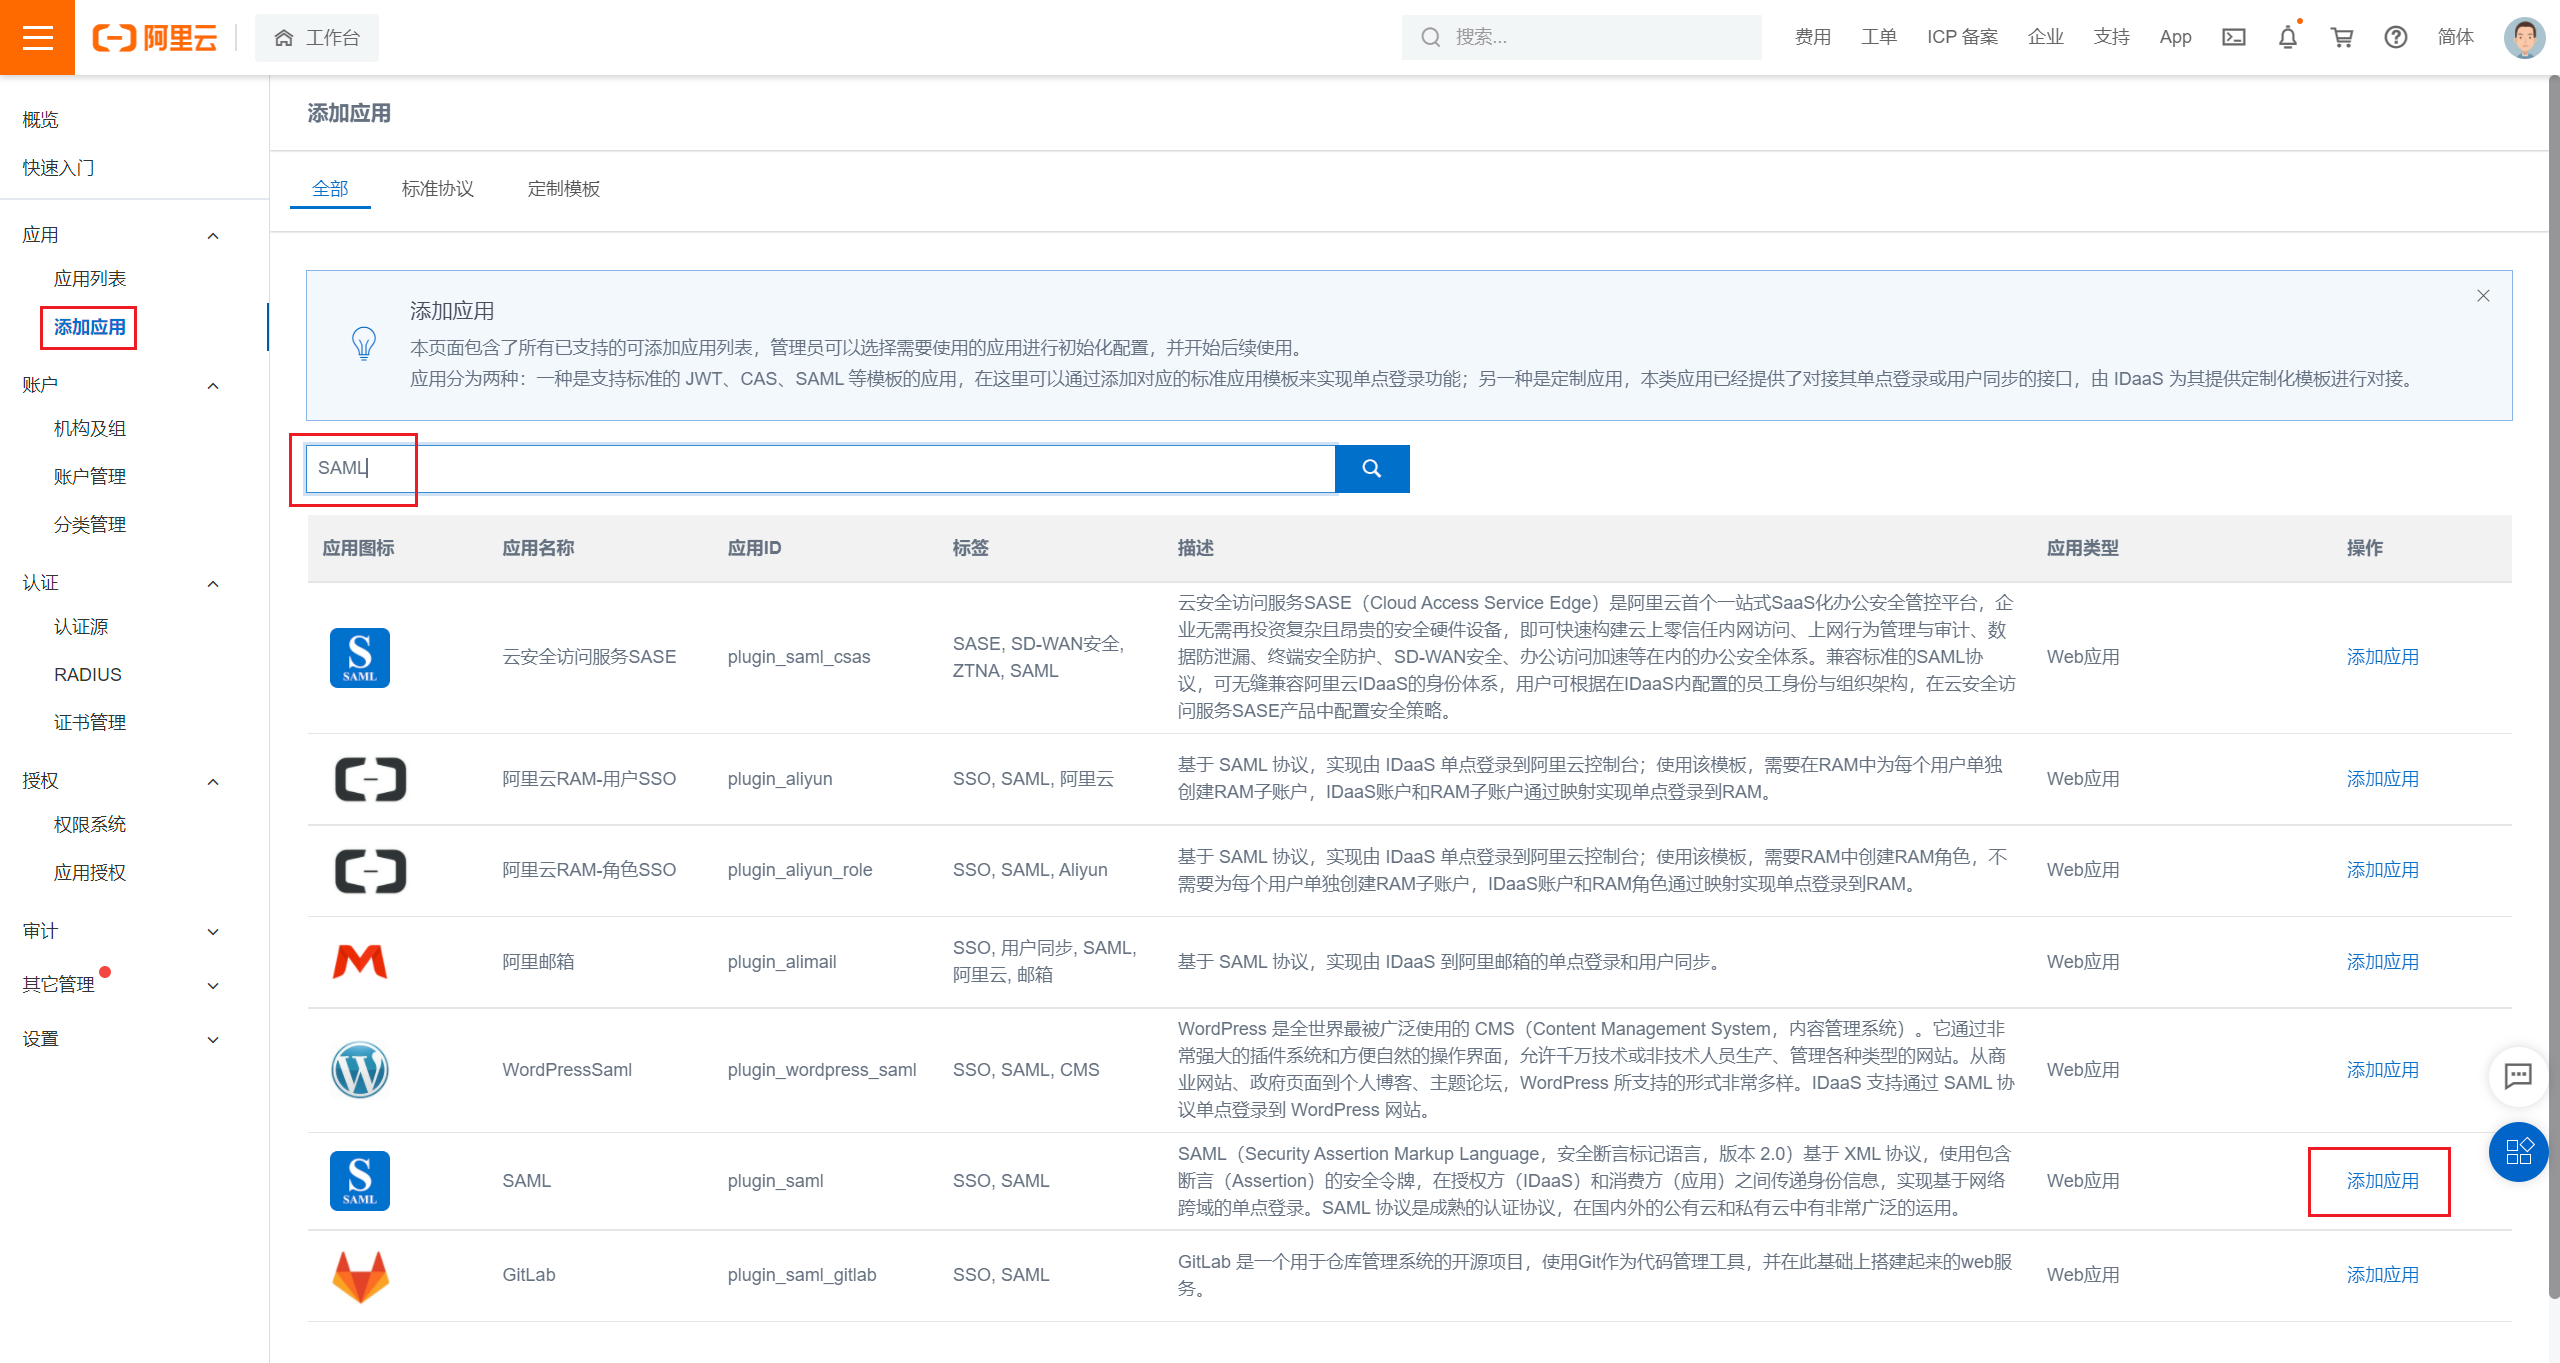
Haz clic en Add Application, busca SAML y haz clic en Add Application.
-
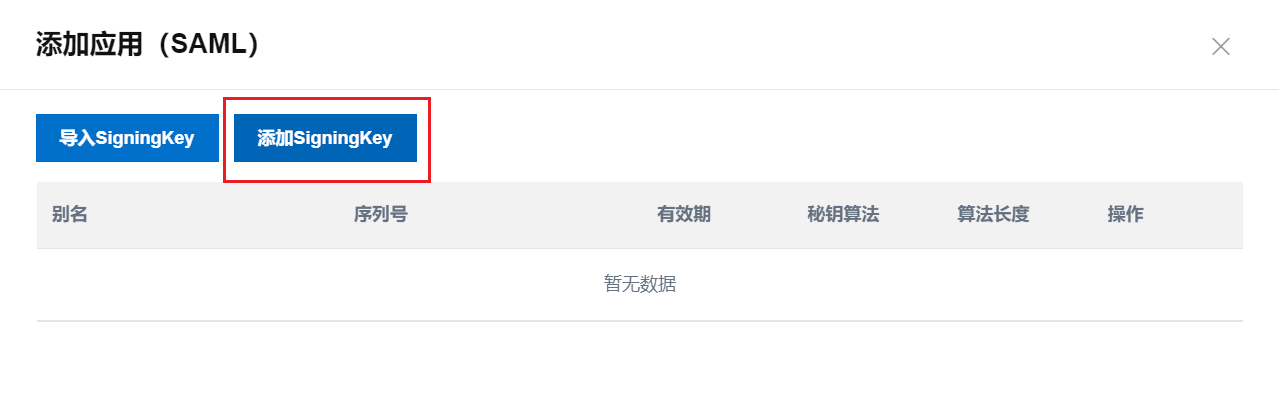
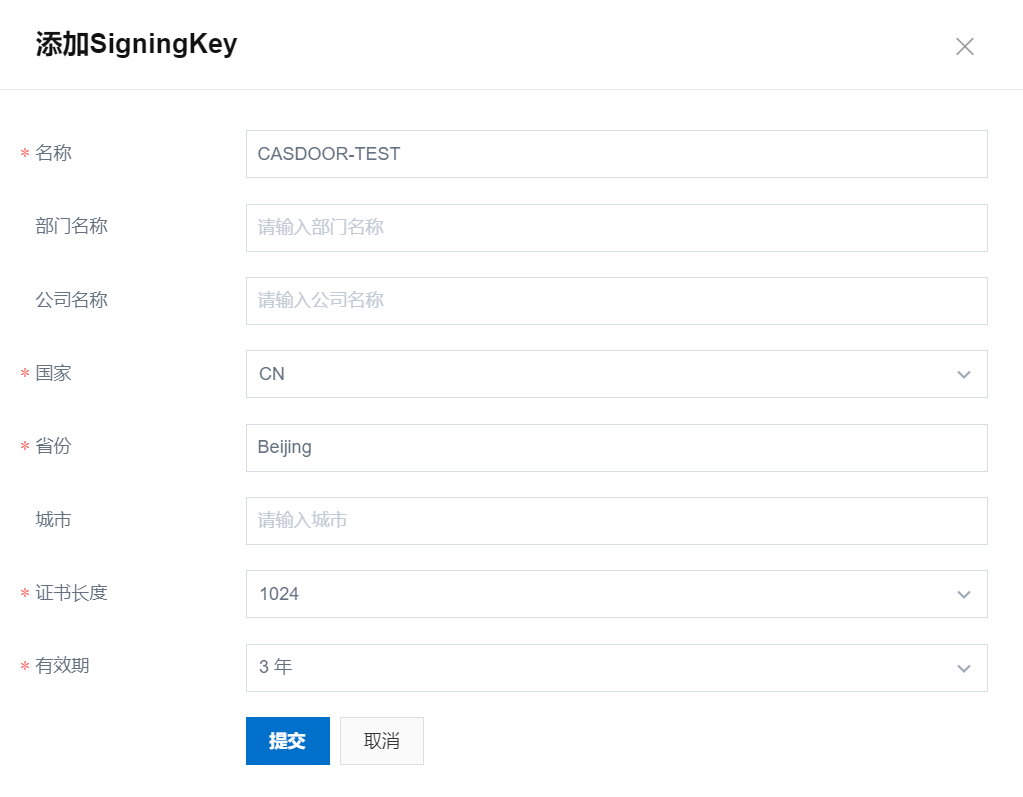
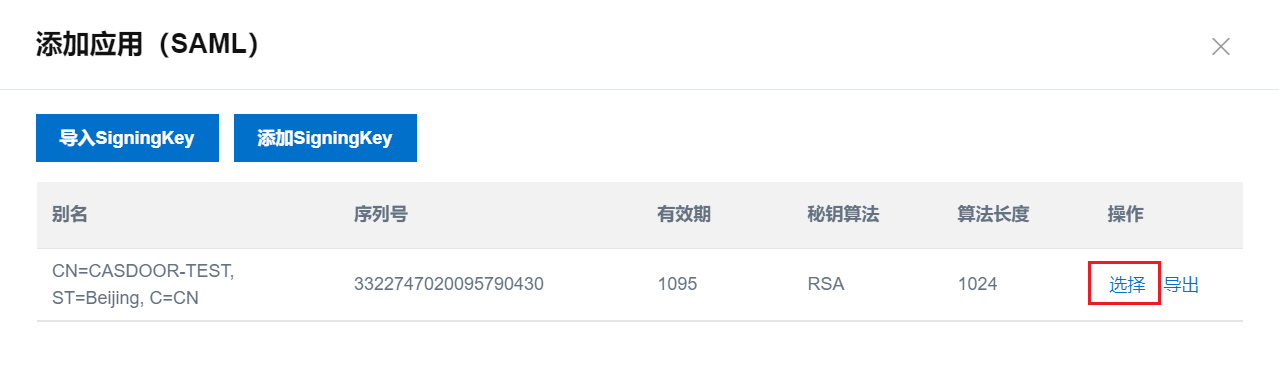
Haz clic en Add SigningKey, rellena el formulario y envíalo. Luego selecciona la nueva clave de firma.
-
Rellena la aplicación y envíala:
Field Value IDP IdentityId The same value as Issuer URL in Casdoor SP Entity ID, SP ACS URL (SSO Location) Marcadores de posición por ahora. Los reemplazarás después de configurar Casdoor Assertion Attribute usernameAccount Association Mode Account Association 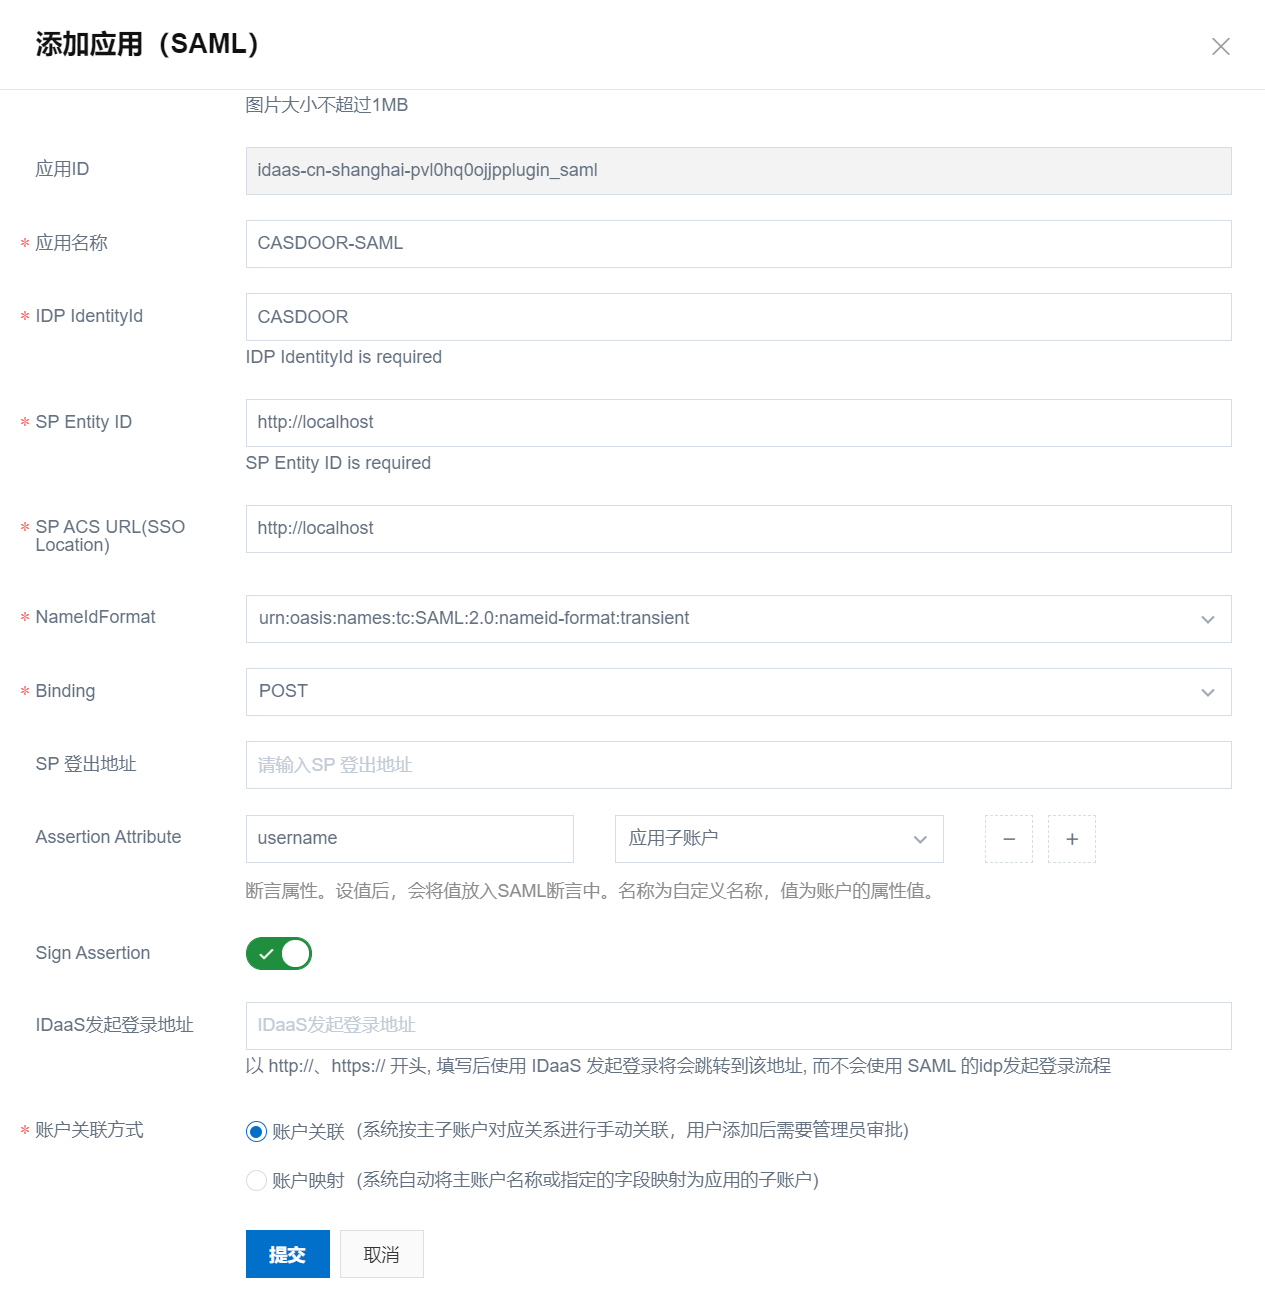
Asociar cuentas
Después de añadir la aplicación, IDaaS te pide autorizarla. No la autorices todavía.
-
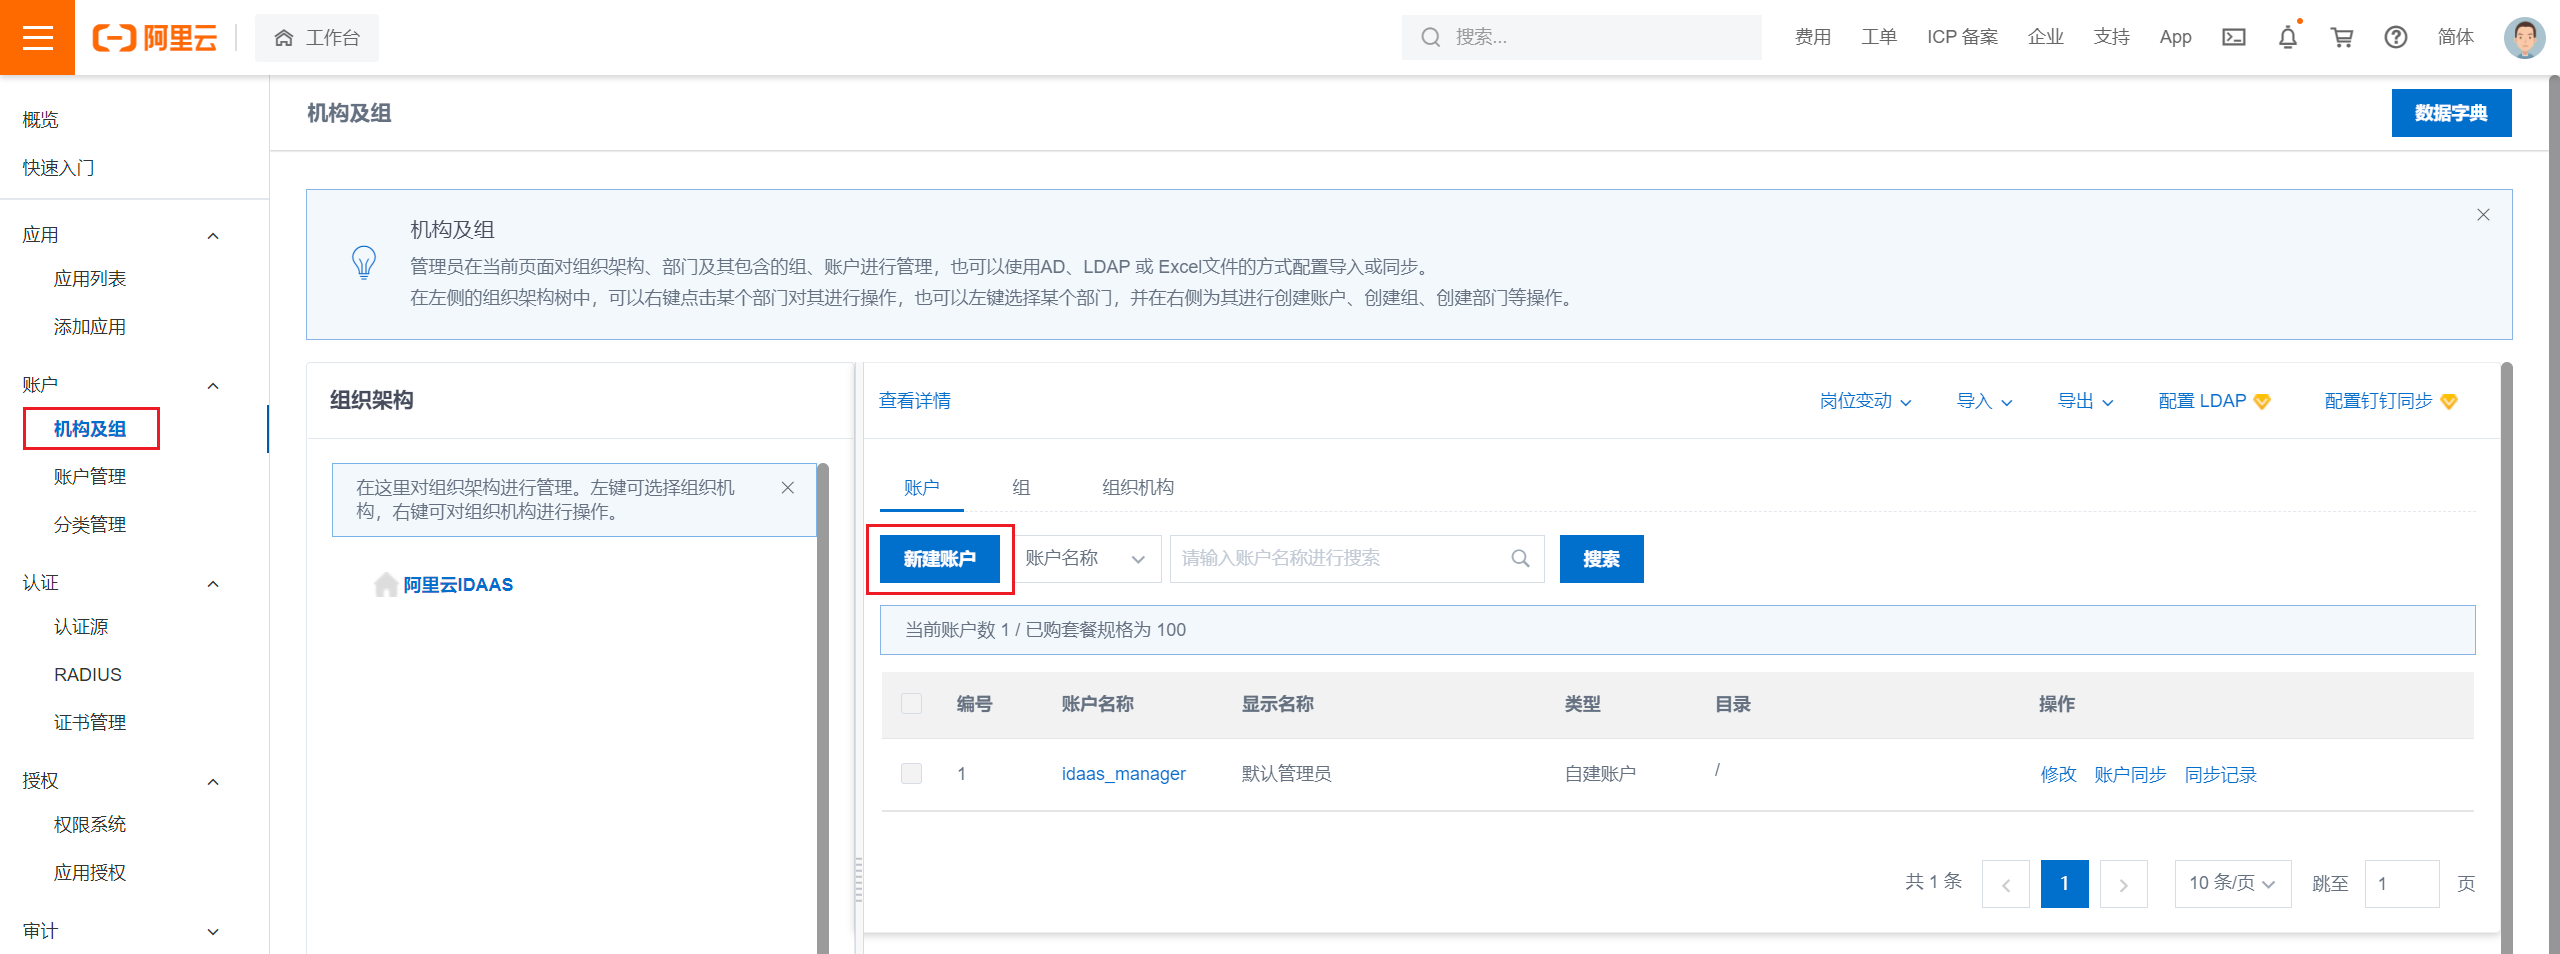
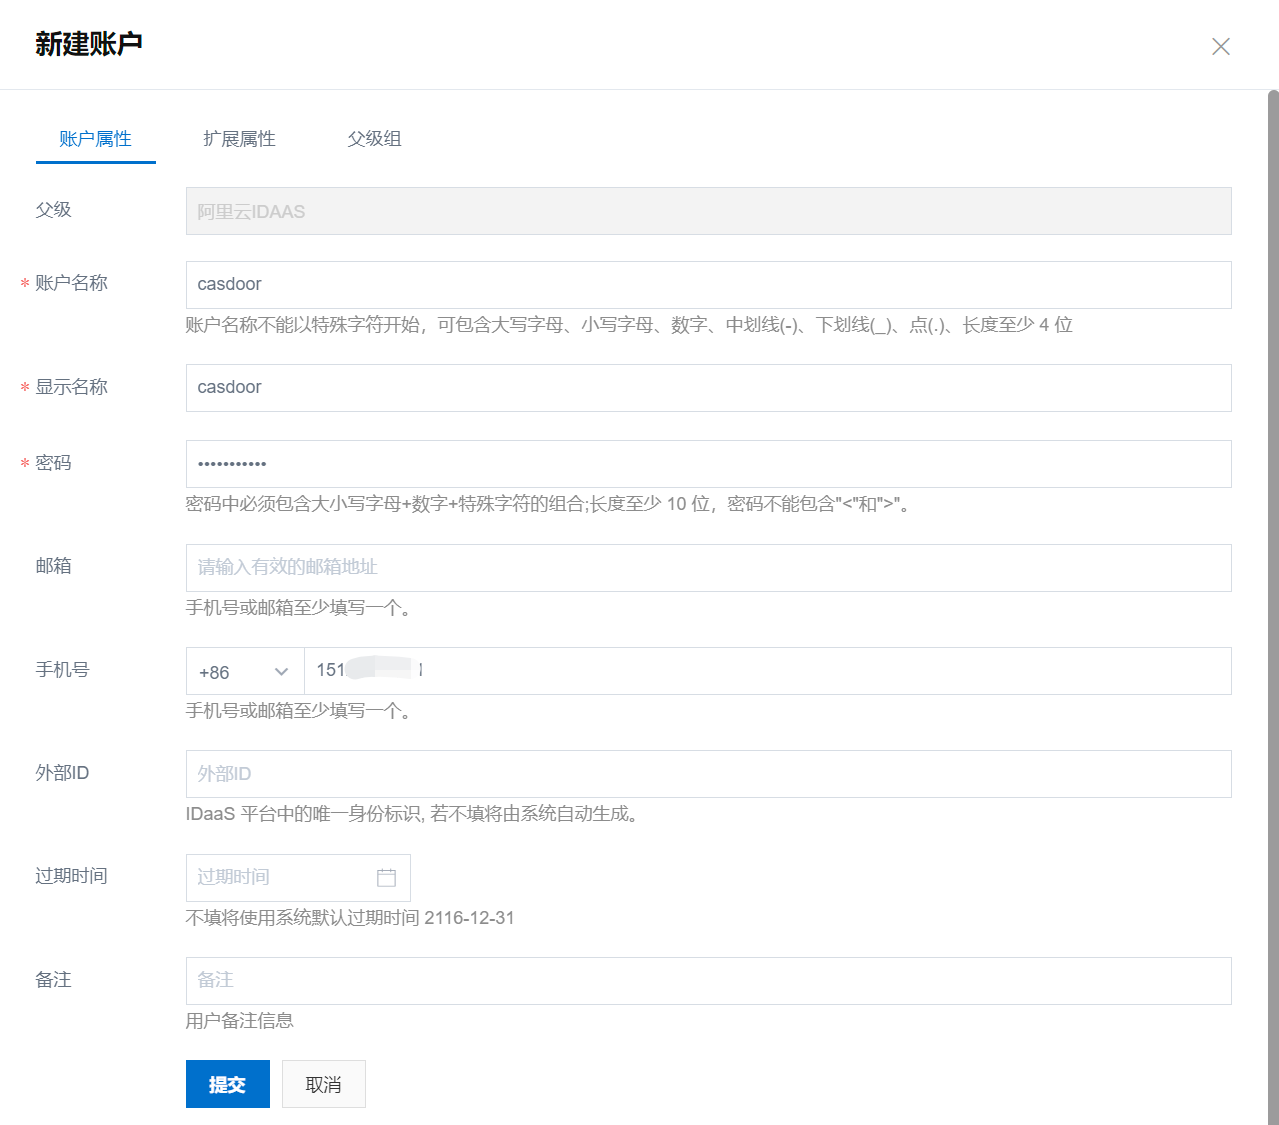
Ve a Organizations and Groups, haz clic en New Account, rellena el formulario y envíalo.
-
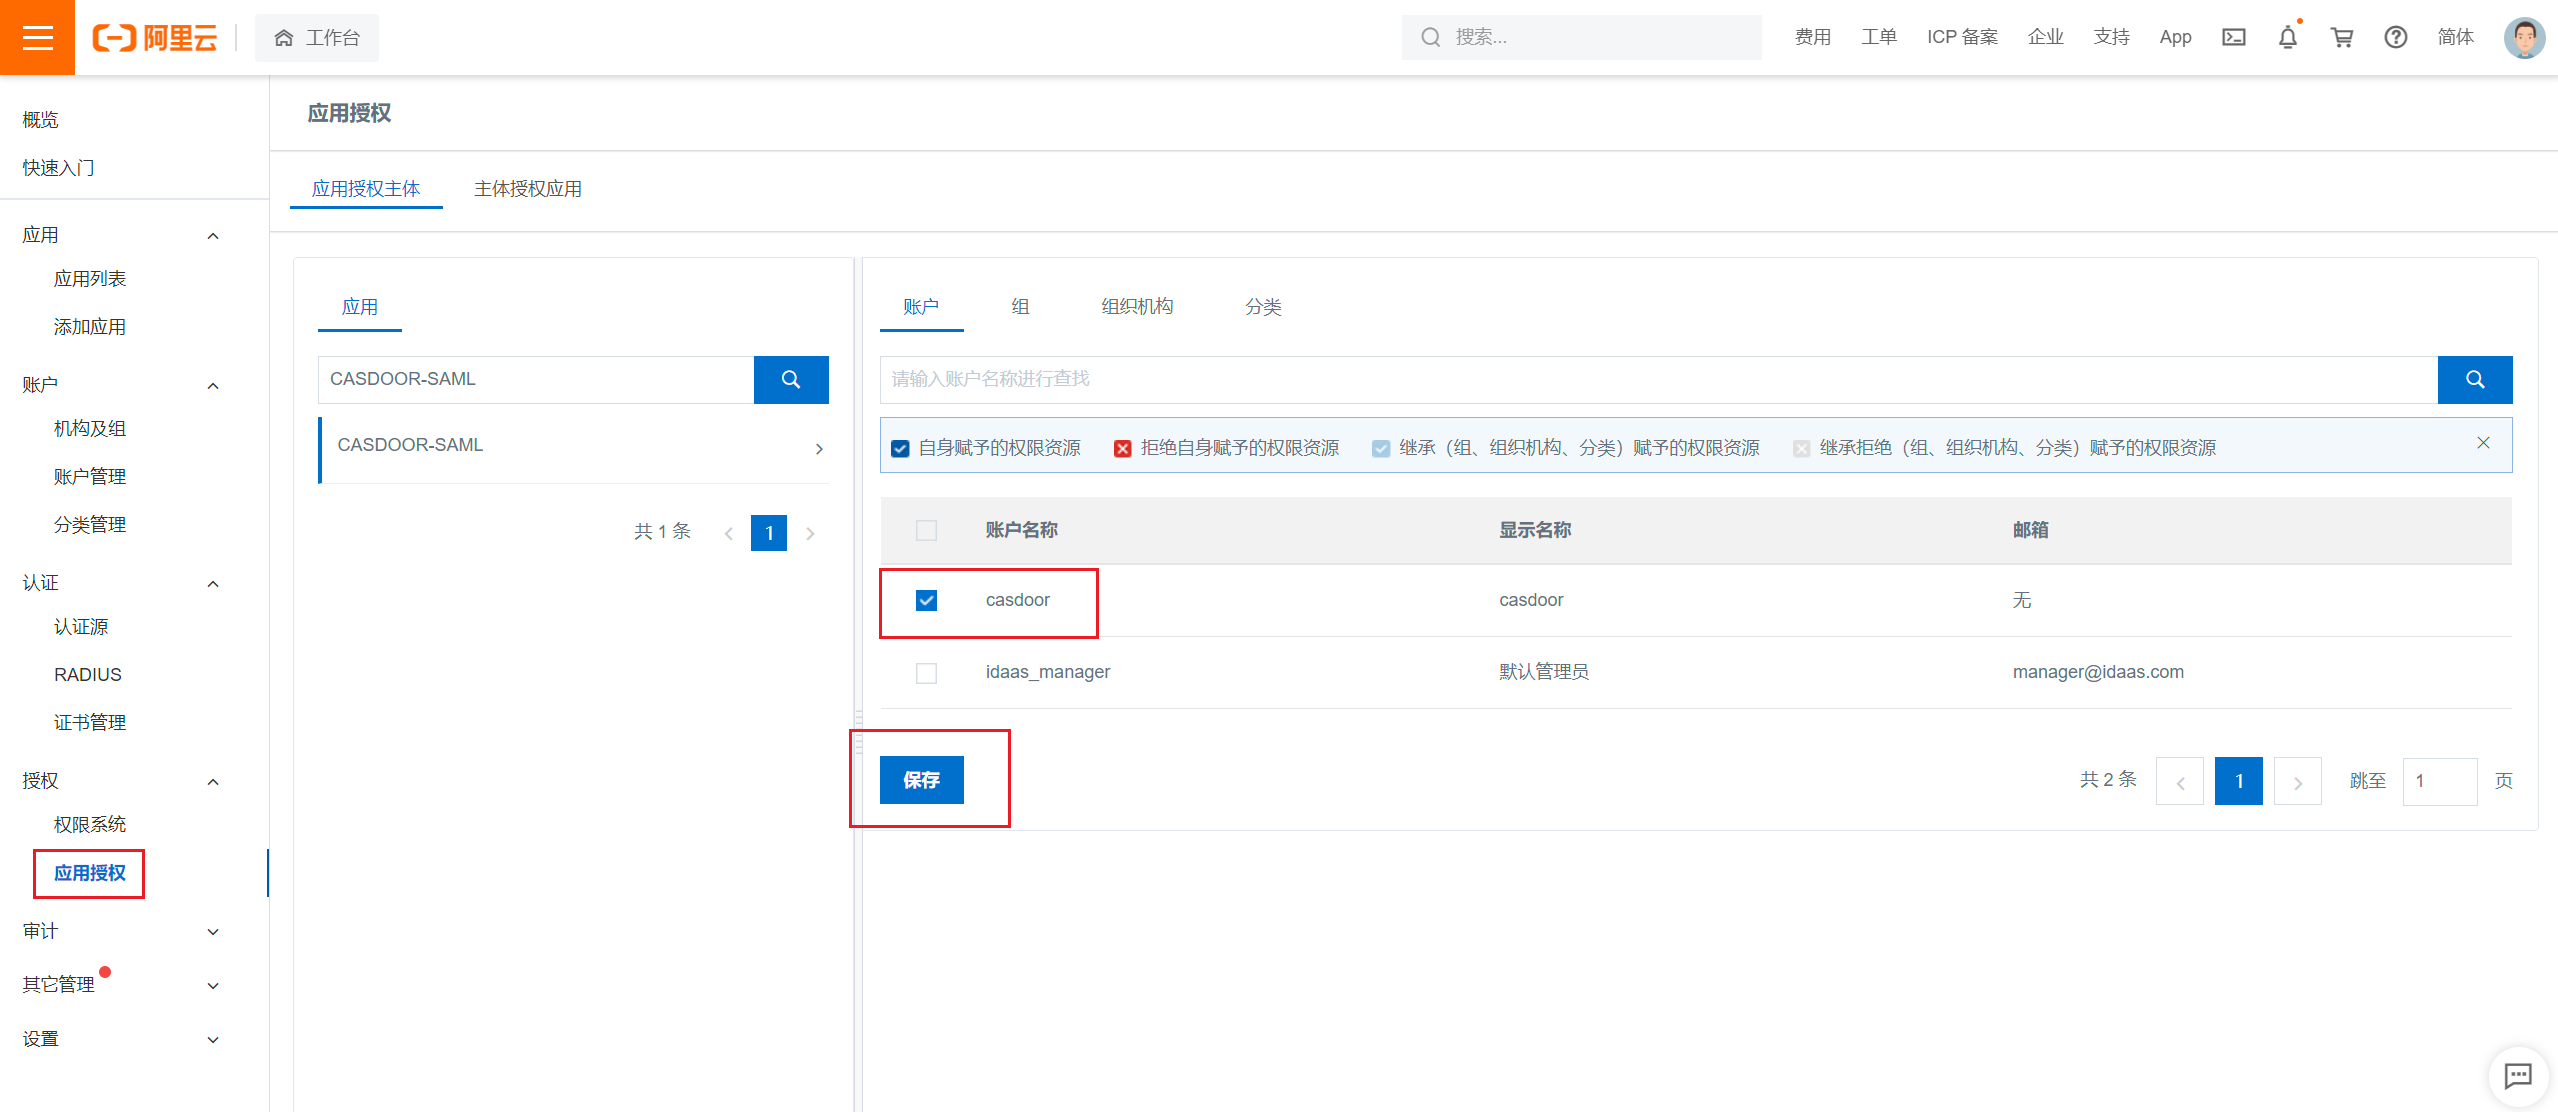
Ve a Application Authorization, selecciona las cuentas a autorizar y haz clic en Save.
-
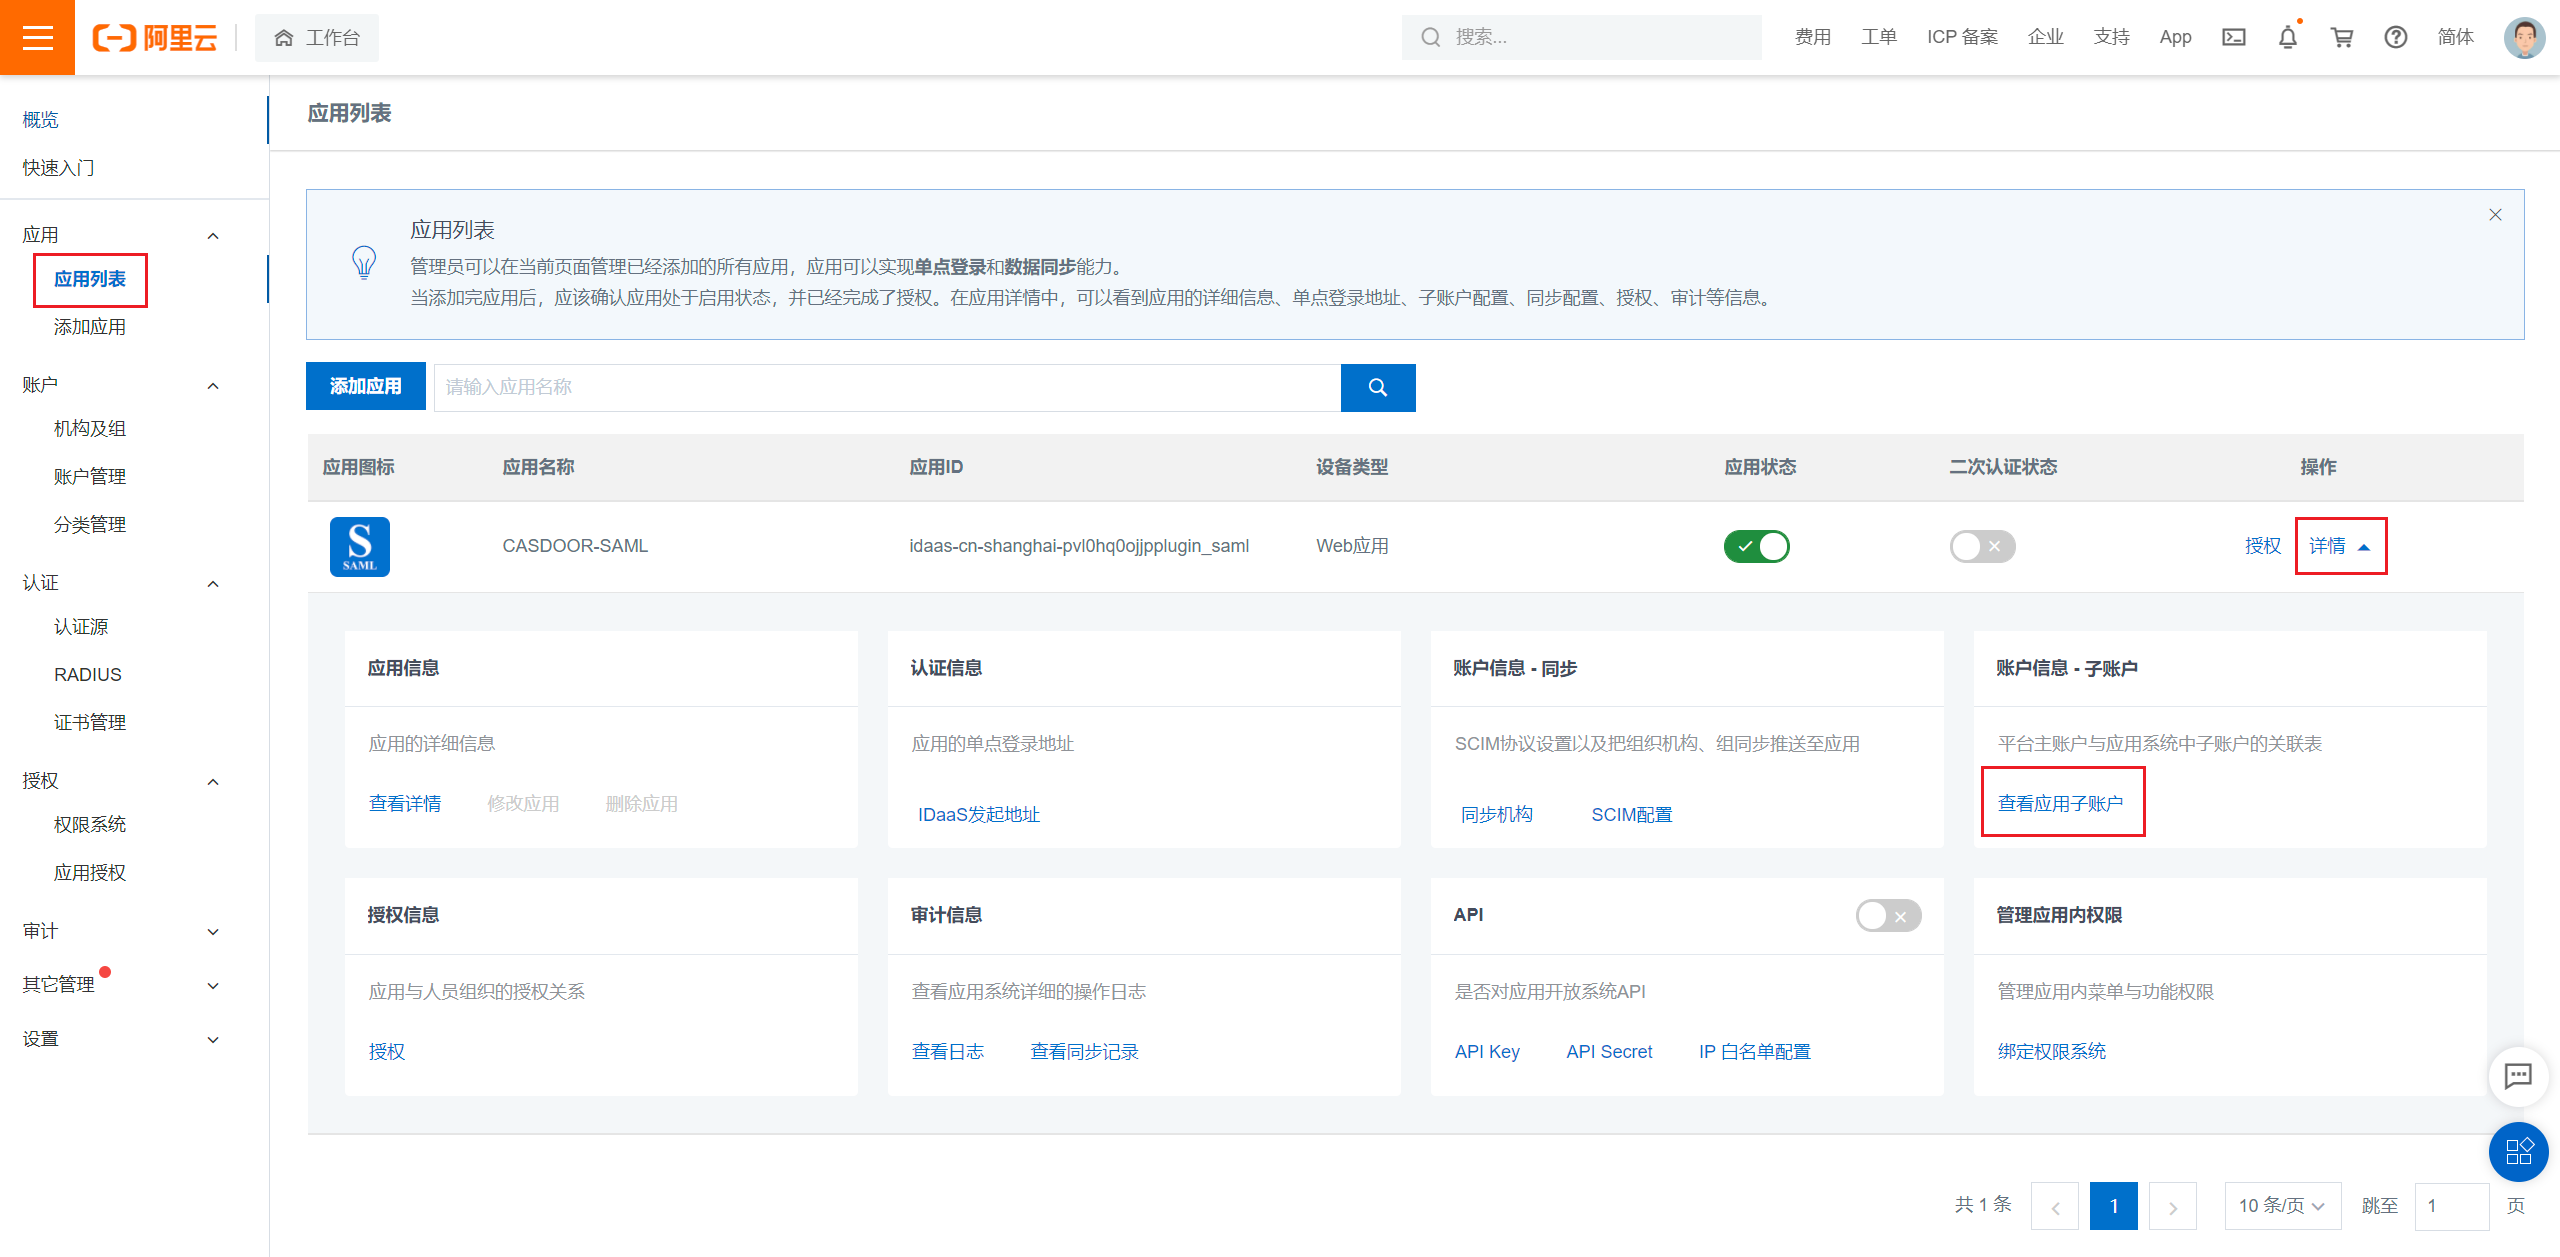
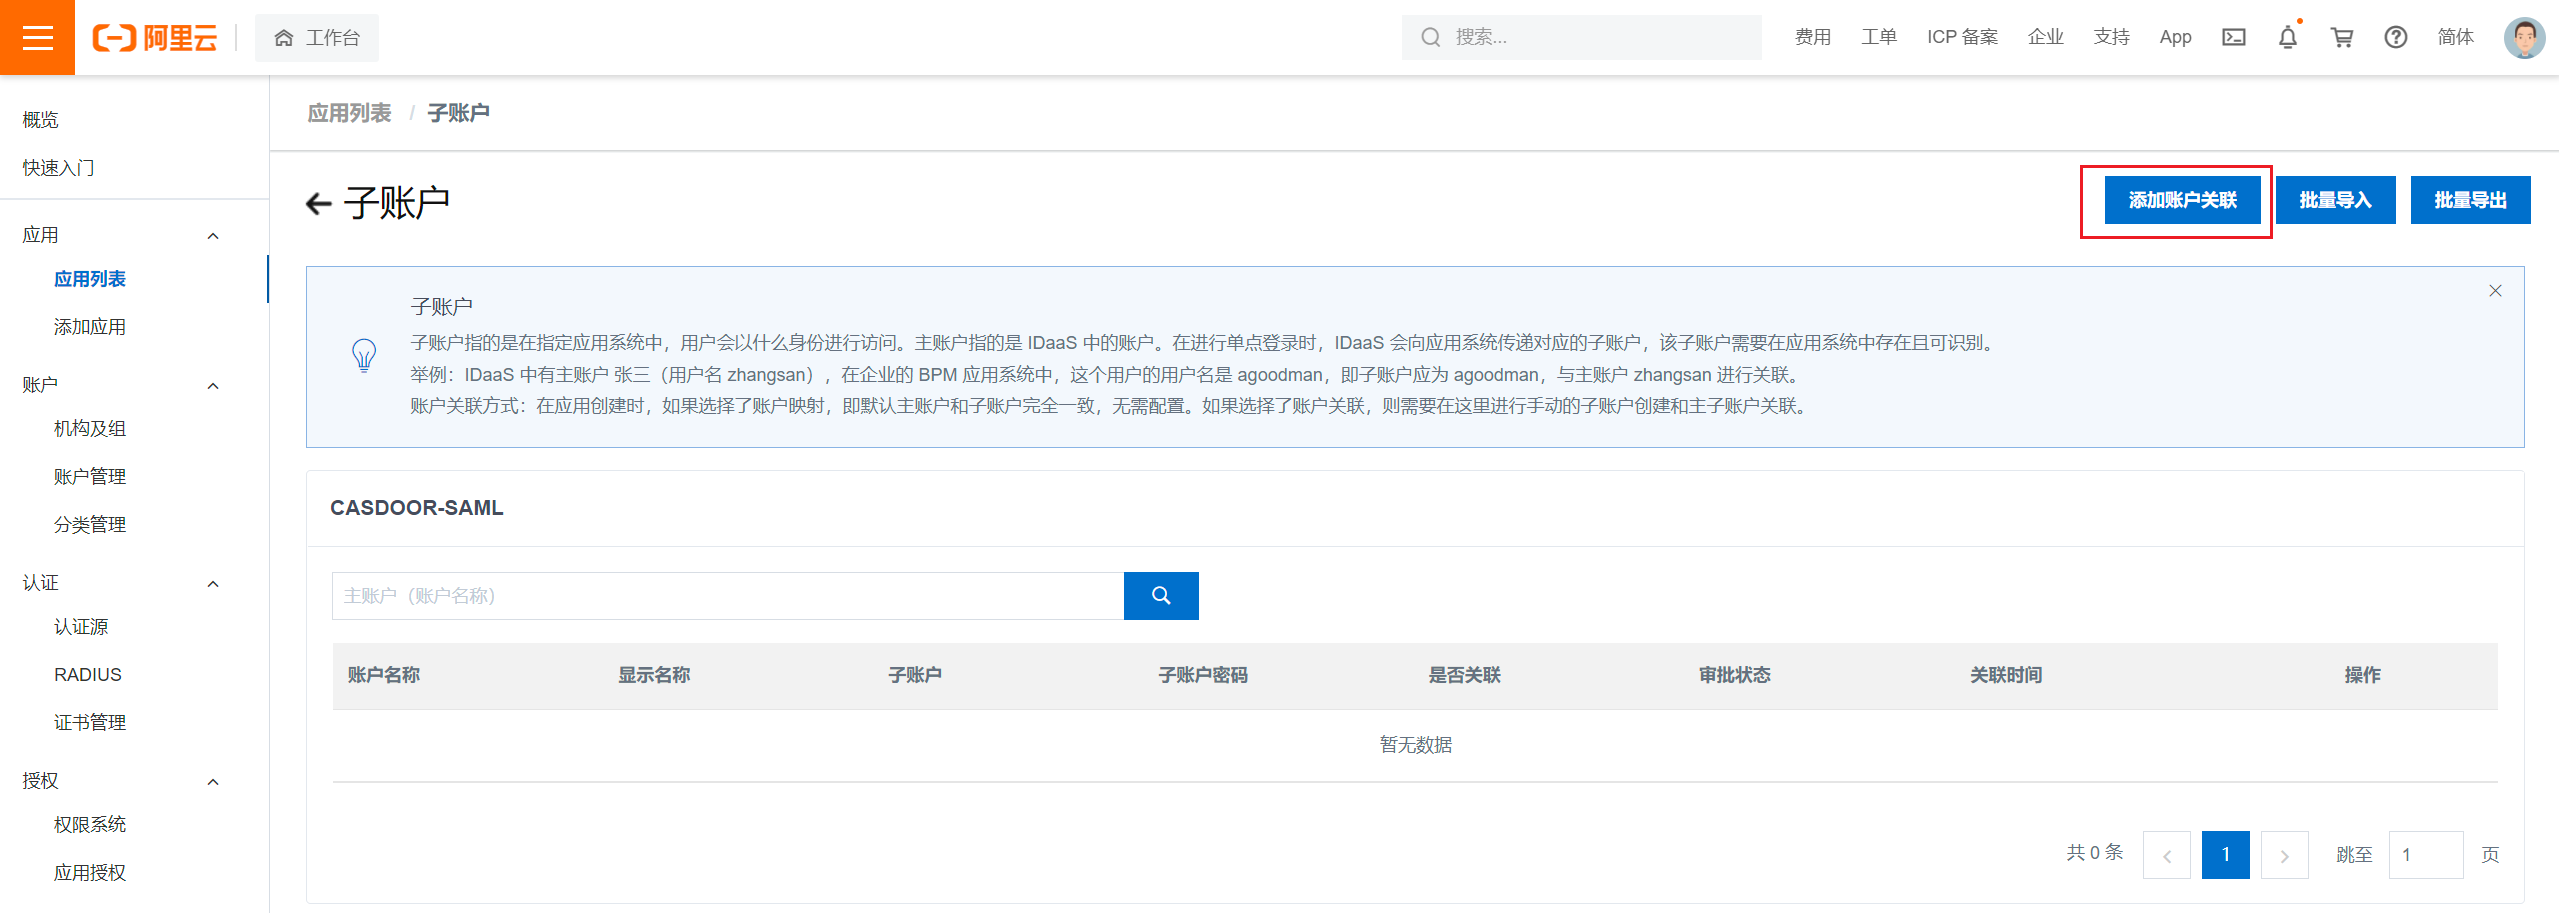
Ve a la Application List, haz clic en View application sub-accounts y luego en Add account association.
-
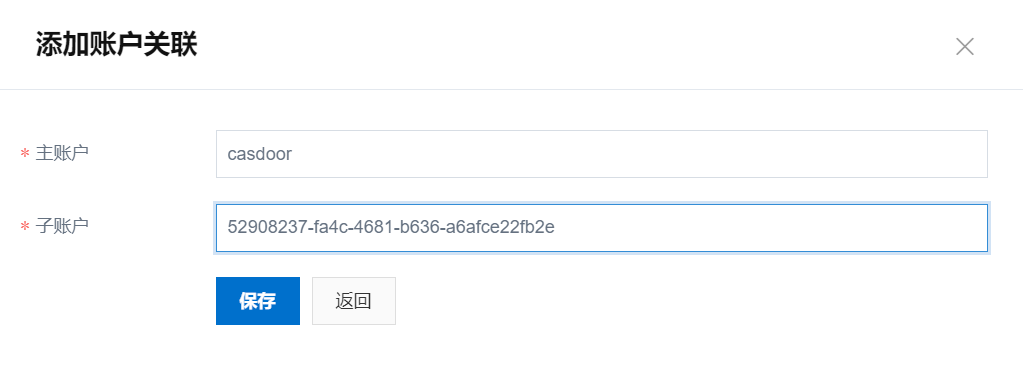
Introduce la cuenta principal, que existe en IDaaS, y la subcuenta, que es el ID del usuario en Casdoor. Haz clic en Save.
Exportar los metadatos
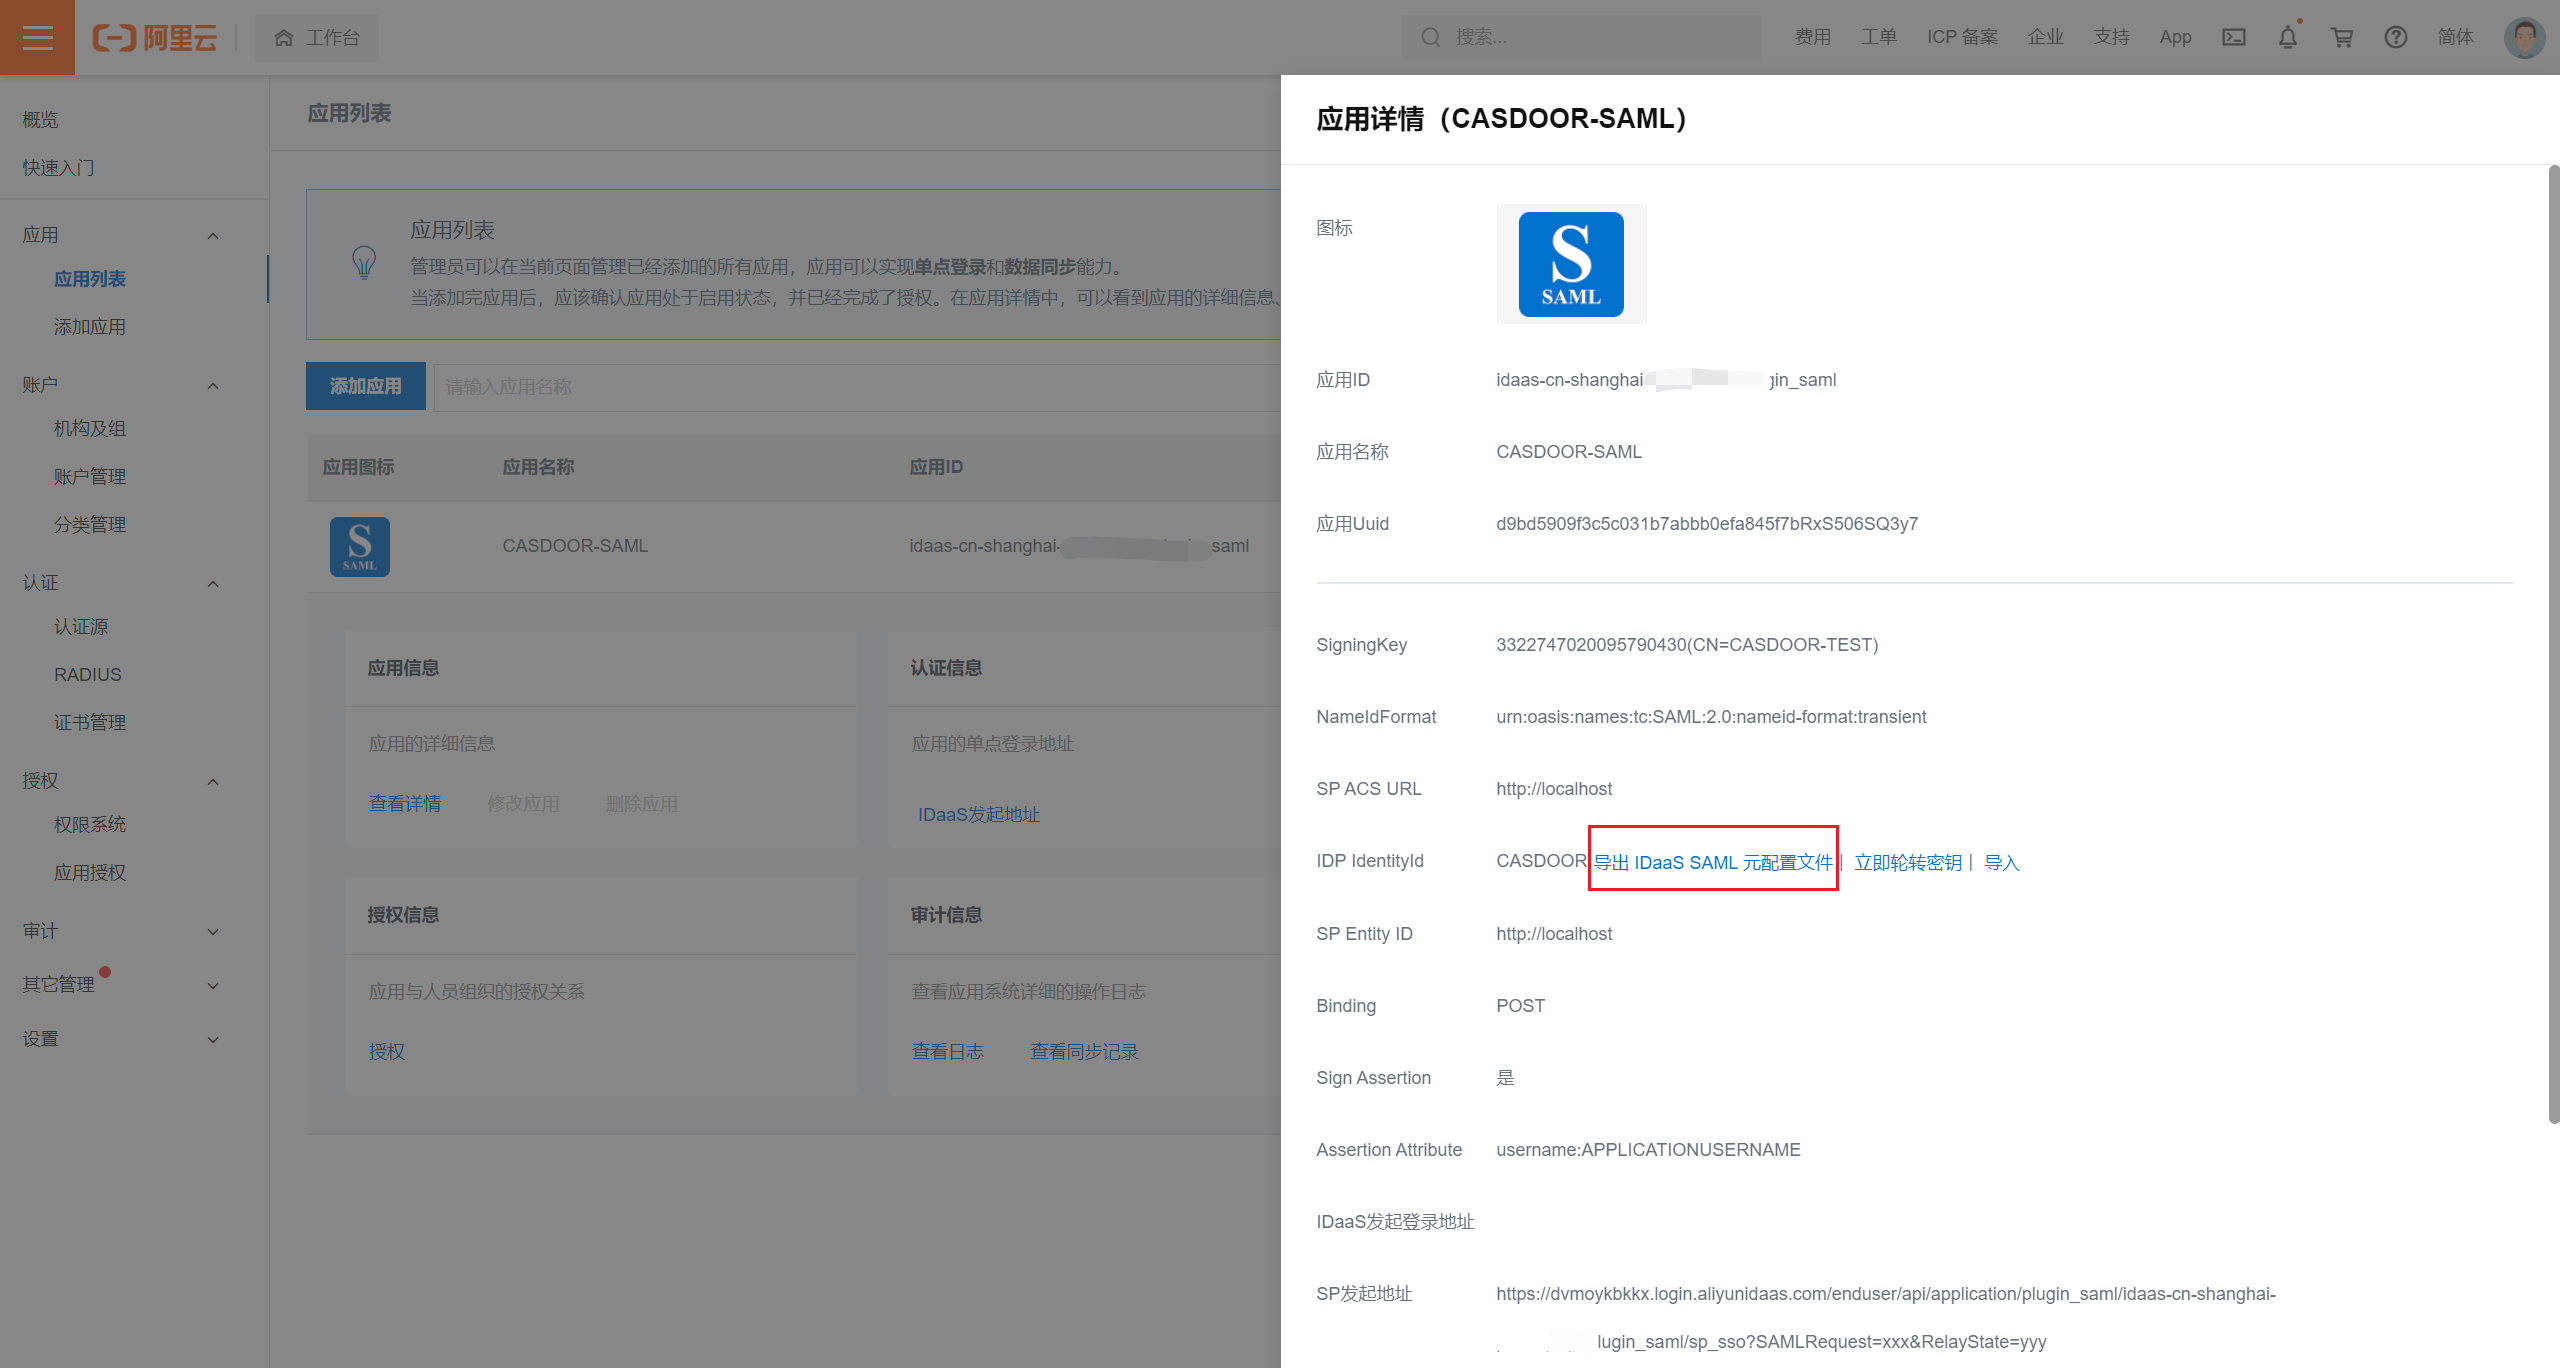
En la Application List, haz clic en View Application Details y en Export IDaaS SAML Metadata.
Añadir el proveedor en Casdoor
-
En la consola de administración de Casdoor, ve a Identity > Providers y añade un proveedor.
-
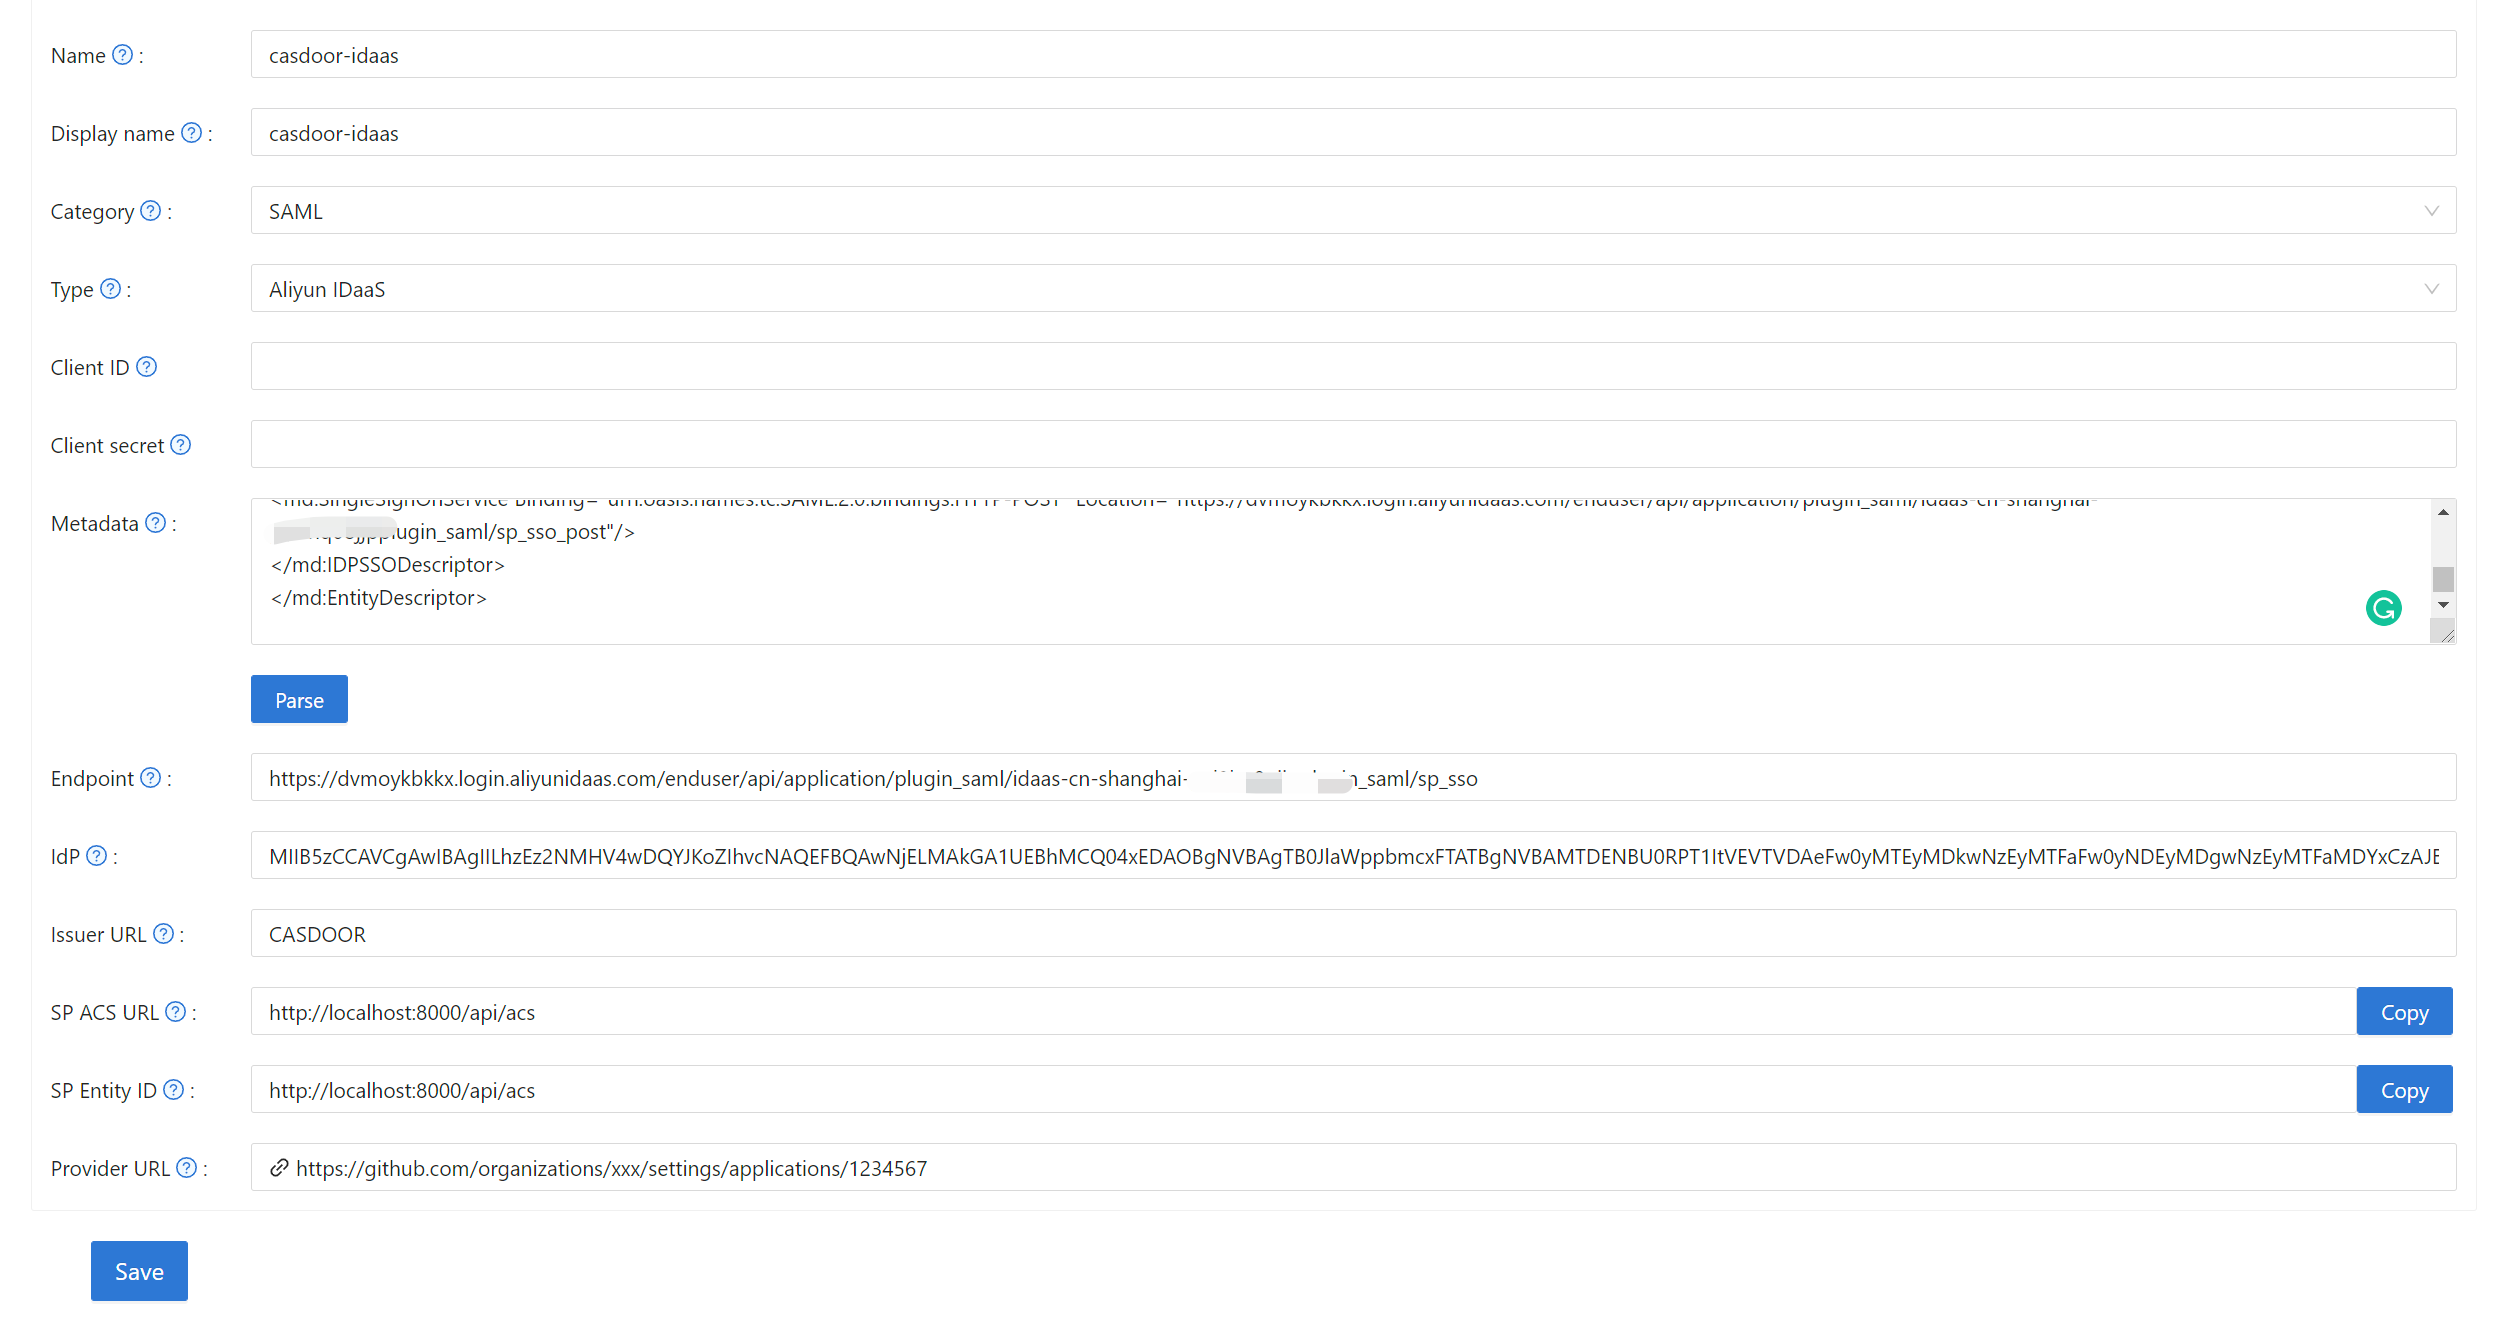
Establece Category en
SAMLy Type enAliyun IDaaS. -
Pega los metadatos en Metadata y haz clic en Parse. Casdoor rellena Endpoint, IdP e Issuer URL.
-
Copia la SP ACS URL y el SP Entity ID, y guarda el proveedor.
-
Abre la página de edición de tu aplicación, añade el proveedor en la pestaña Providers y guarda.
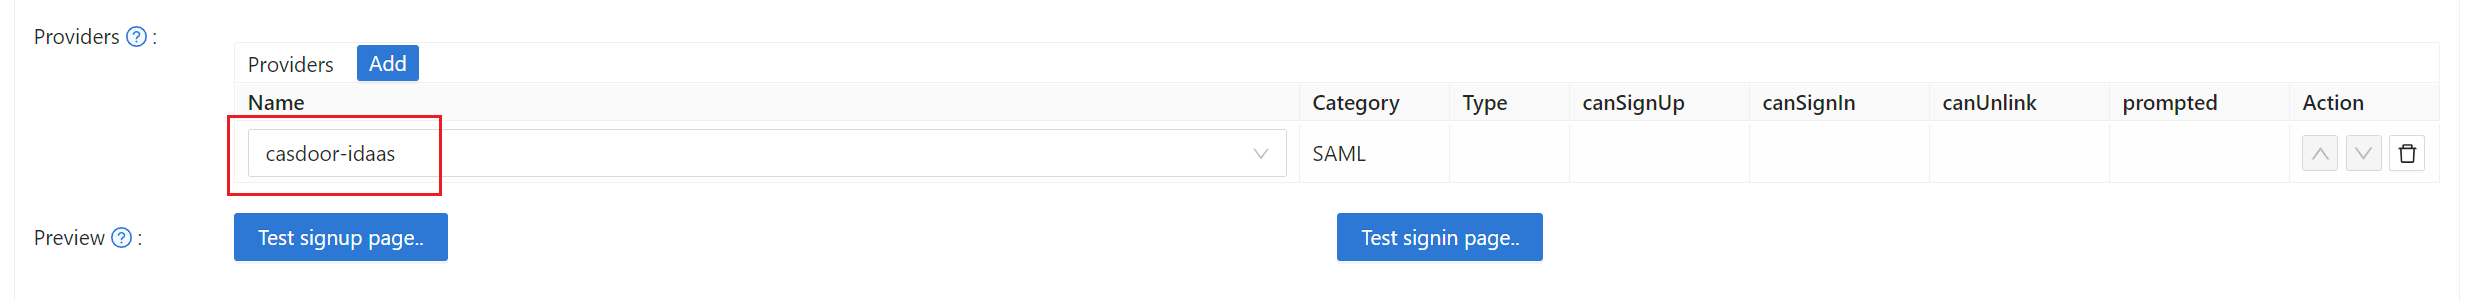
Completar la aplicación de IDaaS
-
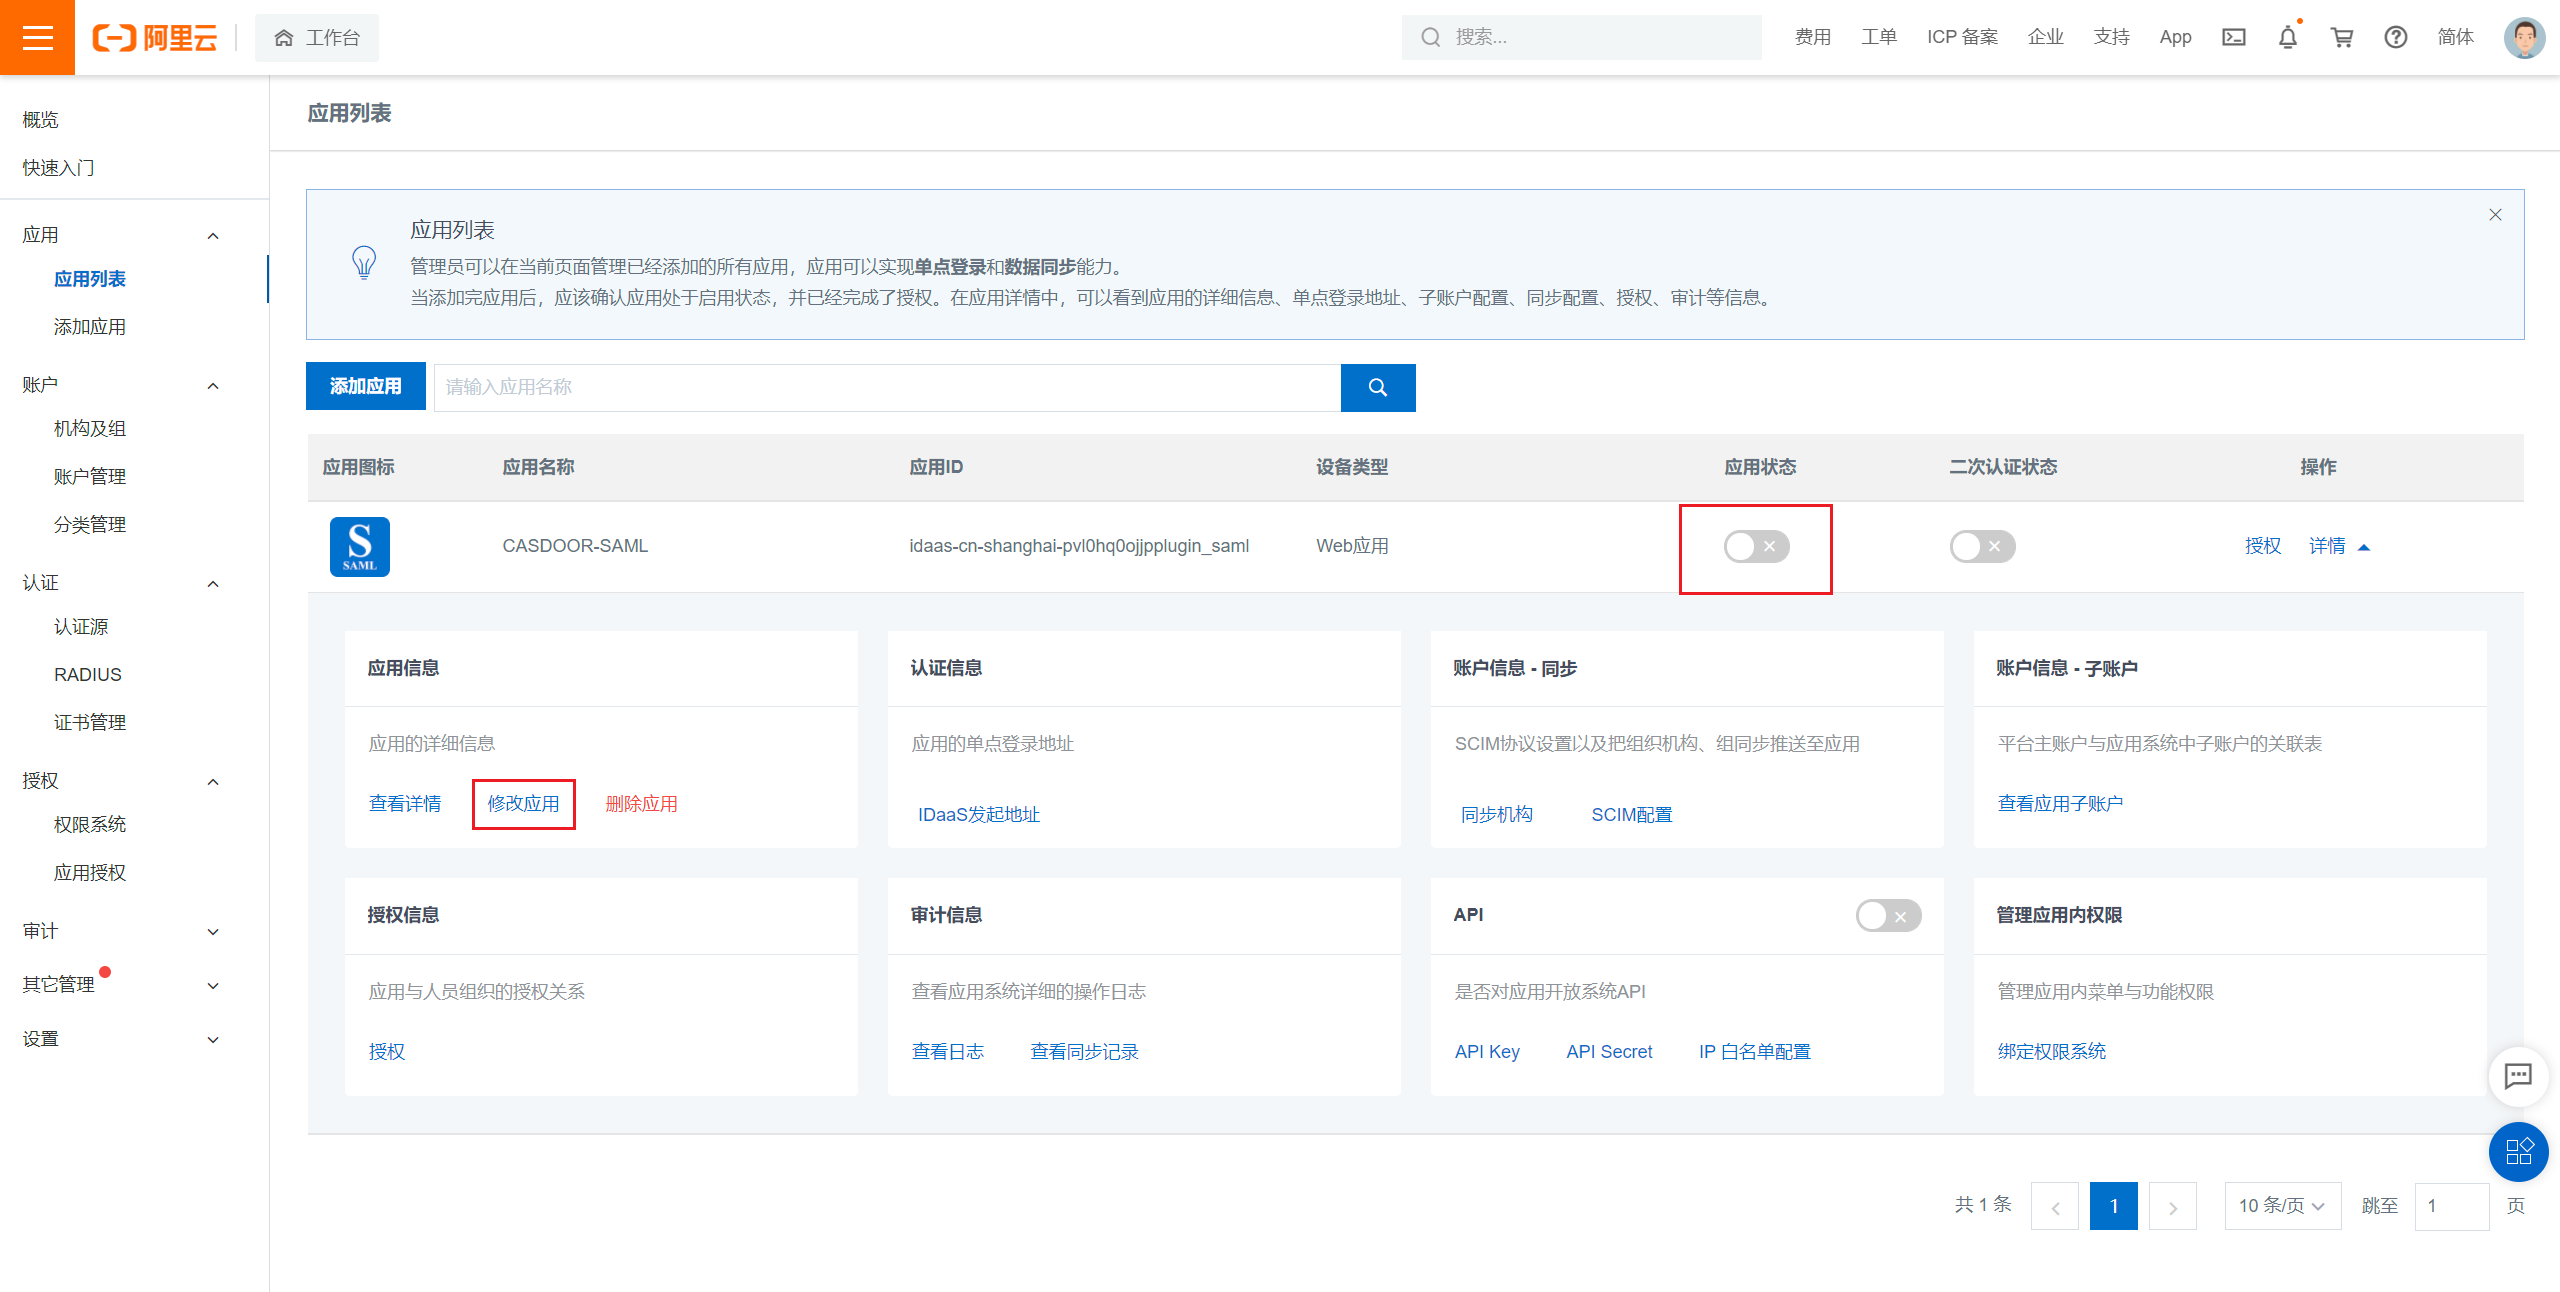
En IDaaS, desactiva la aplicación y haz clic en Modify Application.
-
Introduce el SP Entity ID y la SP ACS URL (SSO Location) que copiaste de Casdoor. La ACS URL solo acepta
POST.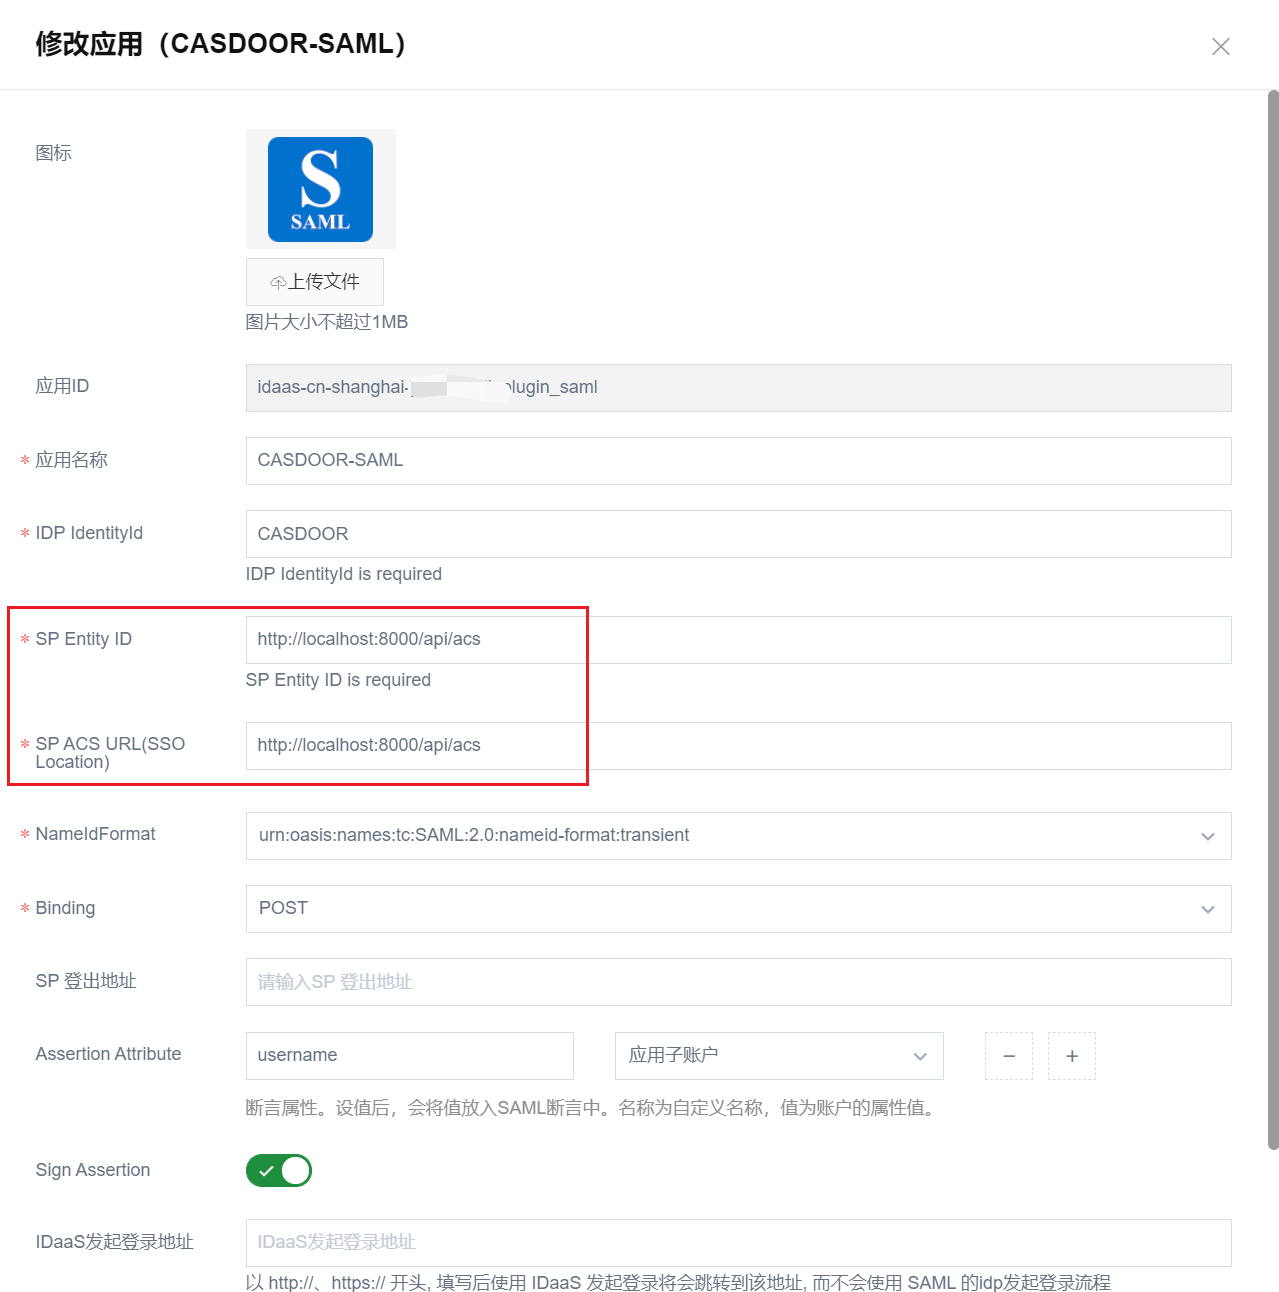
-
Envía y activa la aplicación.
Verificar el resultado
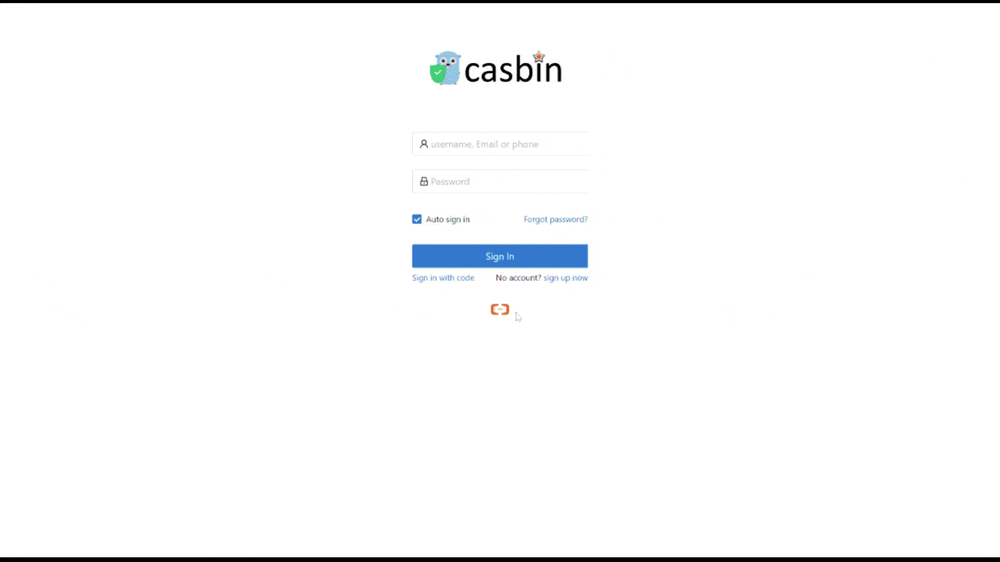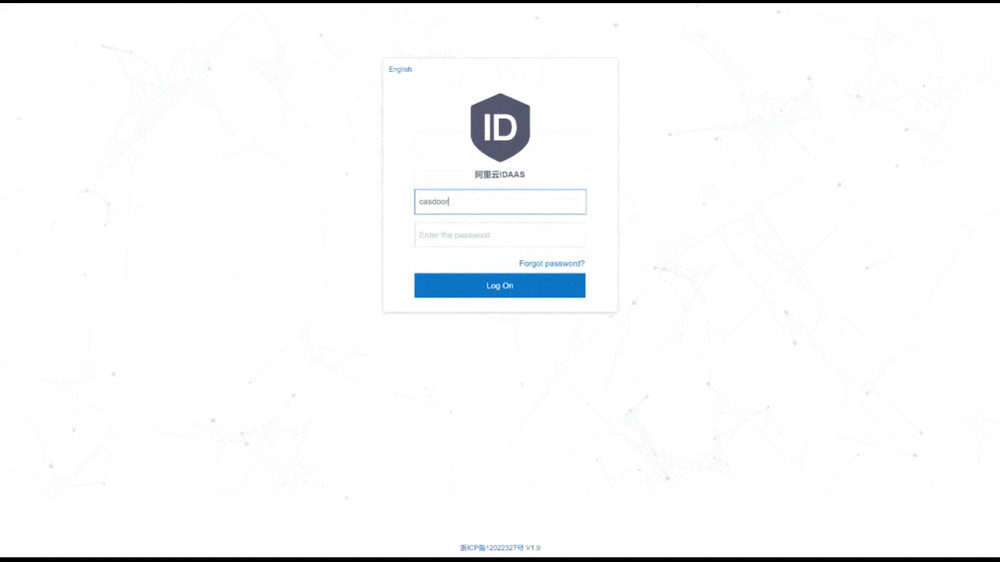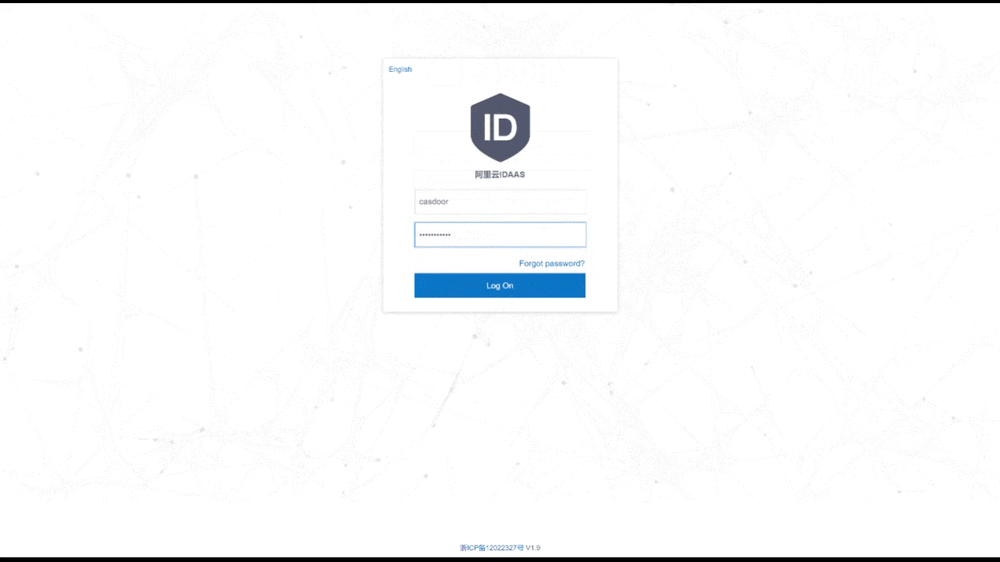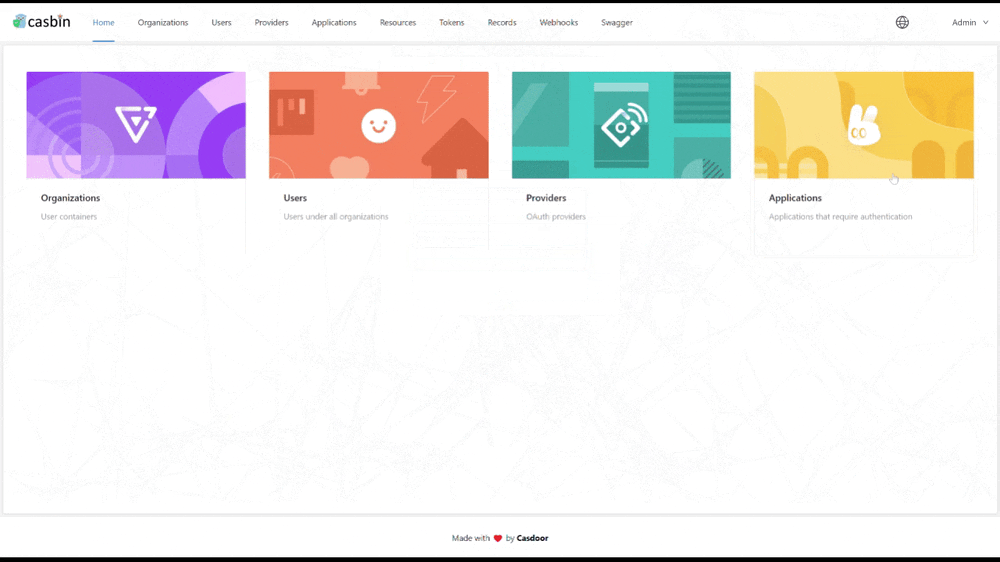
Abre la página de inicio de sesión de la aplicación y haz clic en el botón de IDaaS. Después de iniciar sesión en IDaaS, habrás iniciado sesión en Casdoor.