Spring Security 过滤器(OIDC)
本指南用 Spring Security Filter 和 OIDC 把 Casdoor 集成到你的应用。
步骤1:部署Casdoor
部署 Casdoor 服务器。部署后,确认:
- Casdoor服务器正在**
http://localhost:8000**运行。 - Casdoor 登录页地址是
http://localhost:7001。 - 你可以使用
built-in/admin和你设置的密码登录。参见 登录管理控制台。
验证这些步骤后,按照下面的步骤将Casdoor与您的应用程序集成。
步骤2:配置Casdoor应用
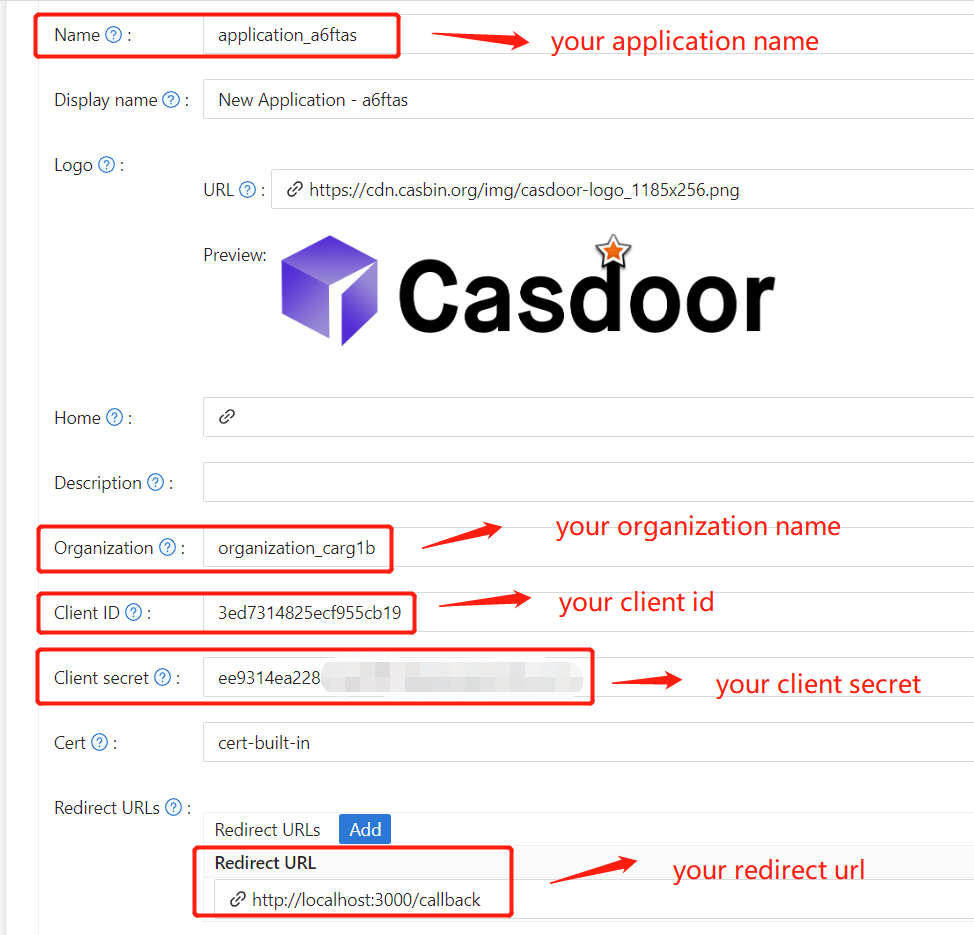
- 创建或编辑一个 Casdoor 应用,并添加你的回调地址(获取方法见下一节)。
- 在证书编辑页面上获取你的
Certificate。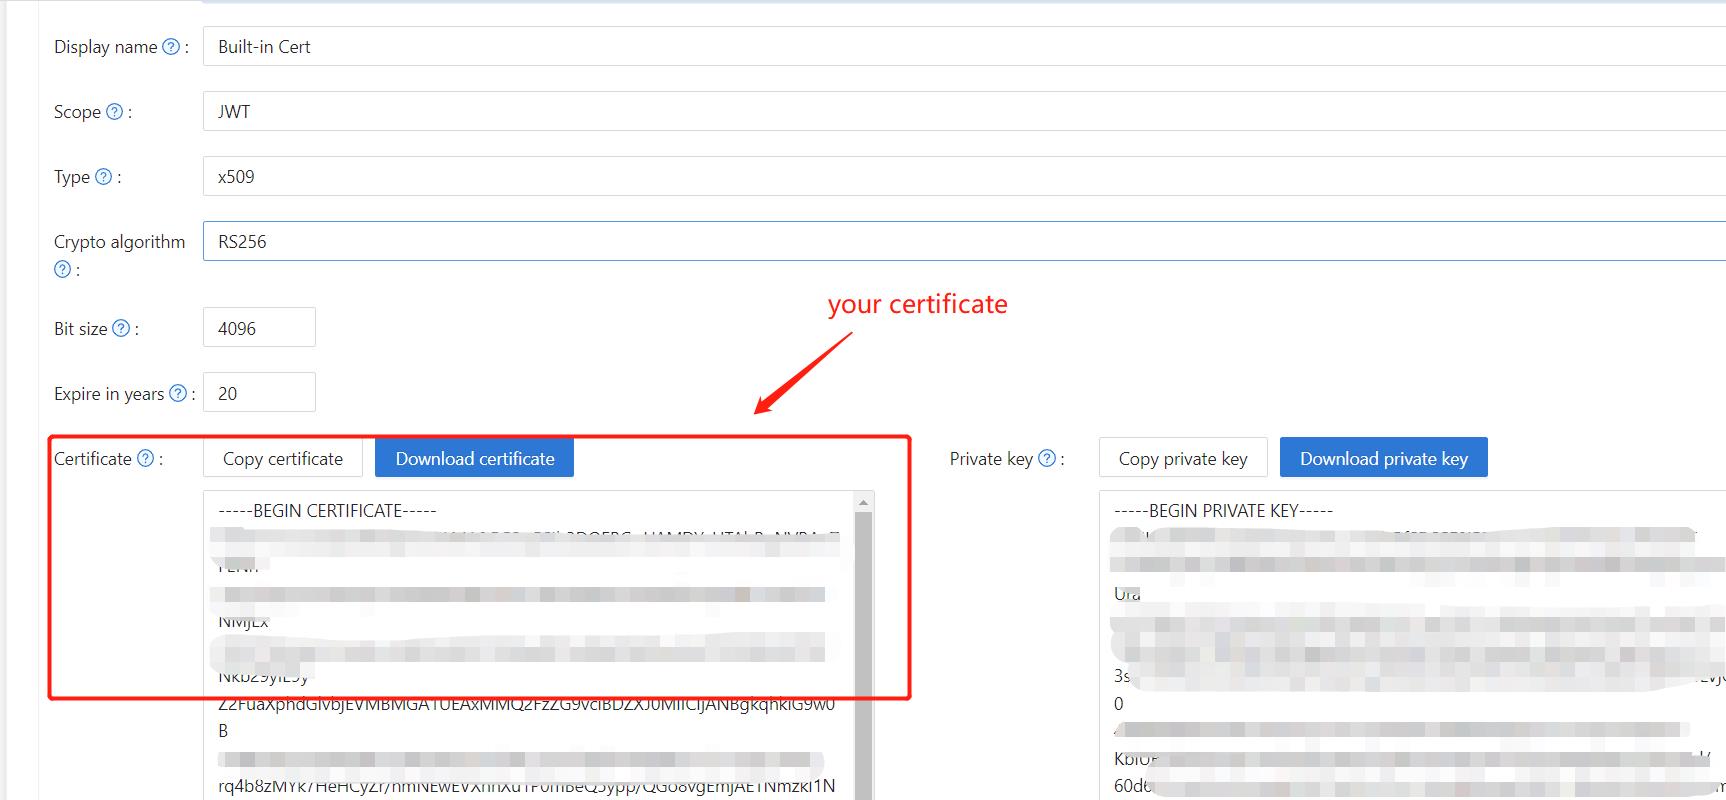
- 根据需要添加提供商和其他设置。
在应用页面记下 Application Name、Organization Name、Redirect URL、Client ID、Client Secret 和 Certificate,下一步要用。
步骤3:配置Spring Security
自定义 Spring Security 过滤器来处理令牌:
把占位值换成你自己 Casdoor 实例的值(Client ID、Client secret 等)。
server:
  port: 8080
casdoor:
  endpoint: http://CASDOOR_HOSTNAME:8000
  client-id: <Client ID>
  client-secret: <Client Secret>
  certificate: <Certificate>
  organization-name: <Organization Name>
  application-name: <Application Name>
  redirect-url: http://FRONTEND_HOSTNAME/callback
<FRONTEND_HOSTNAME> 默认为 localhost:3000,回调地址为 http://localhost:3000/callback。在 Casdoor 应用中添加这个回调地址。
步骤4:配置前端
安装 casdoor-js-sdk 并按如下配置:
-
安装
casdoor-js-sdk。npm i casdoor-js-sdk
# or
yarn add casdoor-js-sdk -
设置
SDK。import Sdk from "casdoor-js-sdk";
// Serverurl is the URL where spring security is deployed
export const ServerUrl = "http://BACKEND_HOSTNAME:8080";
const sdkConfig = {
serverUrl: "http://CASDOOR_HOSTNAME:8000",
clientId: "<your client id>",
appName: "<your application name>",
organizationName: "<your organization name>",
redirectPath: "/callback",
};
export const CasdoorSDK = new Sdk(sdkConfig);
步骤5:设置演示
-
创建一个Spring Boot应用程序。
-
添加一些配置来处理JWT。
@EnableWebSecurity
public class SecurityConfig {

    private final JwtTokenFilter jwtTokenFilter;

    public SecurityConfig(JwtTokenFilter jwtTokenFilter) {
        this.jwtTokenFilter = jwtTokenFilter;
    }

    @Bean
    public SecurityFilterChain securityFilterChain(HttpSecurity http) throws Exception {
        // enable CORS and disable CSRF
        http = http.cors(corsConfig -> corsConfig
                .configurationSource(configurationSource())
        ).csrf().disable();

        // set session management to stateless
        http = http
                .sessionManagement()
                .sessionCreationPolicy(SessionCreationPolicy.STATELESS)
                .and();

        // set permissions on endpoints
        http.authorizeHttpRequests(authorize -> authorize
                .mvcMatchers("/api/redirect-url", "/api/signin").permitAll()
                .mvcMatchers("/api/**").authenticated()
        );

        // set unauthorized requests exception handler
        http = http
                .exceptionHandling()
                .authenticationEntryPoint(
                        (request, response, ex) -> ResponseUtils.fail(response, "unauthorized")
                )
                .and();

        // add JWT token filter
        http.addFilterBefore(
                jwtTokenFilter,
                UsernamePasswordAuthenticationFilter.class
        );
        return http.build();
    }

    // ...

} -
添加一个简单的JWT过滤器来拦截需要令牌验证的请求。
@Component
public class JwtTokenFilter extends OncePerRequestFilter {

    private final CasdoorAuthService casdoorAuthService;

    public JwtTokenFilter(CasdoorAuthService casdoorAuthService) {
        this.casdoorAuthService = casdoorAuthService;
    }

    @Override
    protected void doFilterInternal(HttpServletRequest request,
                                    HttpServletResponse response,
                                    FilterChain chain)
            throws ServletException, IOException {
        // get authorization header and validate
        final String header = request.getHeader(HttpHeaders.AUTHORIZATION);
        if (!StringUtils.hasText(header) || !header.startsWith("Bearer ")) {
            chain.doFilter(request, response);
            return;
        }

        // get jwt token and validate
        final String token = header.split(" ")[1].trim();

        // get user identity and set it on the spring security context
        UserDetails userDetails = null;
        try {
            CasdoorUser casdoorUser = casdoorAuthService.parseJwtToken(token);
            userDetails = new CustomUserDetails(casdoorUser);
        } catch (CasdoorAuthException exception) {
            logger.error("casdoor auth exception", exception);
            chain.doFilter(request, response);
            return;
        }

        UsernamePasswordAuthenticationToken authentication = new UsernamePasswordAuthenticationToken(
                userDetails,
                null,
                AuthorityUtils.createAuthorityList("ROLE_casdoor")
        );

        authentication.setDetails(
                new WebAuthenticationDetailsSource().buildDetails(request)
        );

        SecurityContextHolder.getContext().setAuthentication(authentication);
        chain.doFilter(request, response);
    }

}
当用户访问需要身份验证的接口时,
JwtTokenFilter将从请求头Authorization获取令牌并验证。 -
定义一个
Controller来处理用户登录Casdoor时的情况。用户登录后,他们将被重定向到服务器并携带code和state。然后服务器需要从Casdoor验证用户的身份,并通过这两个参数获取token。@RestController
public class UserController {
private static final Logger logger = LoggerFactory.getLogger(UserController.class);
private final CasdoorAuthService casdoorAuthService;
// ...
@PostMapping("/api/signin")
public Result signin(@RequestParam("code") String code, @RequestParam("state") String state) {
try {
String token = casdoorAuthService.getOAuthToken(code, state);
return Result.success(token);
} catch (CasdoorAuthException exception) {
logger.error("casdoor auth exception", exception);
return Result.failure(exception.getMessage());
}
}
// ...
}
步骤6:尝试演示
在浏览器中打开前端。未登录时会显示登录按钮,点击后跳转到 Casdoor 登录页。
如果你访问你的根页面,
点击Casdoor Login按钮,页面将重定向到Casdoor的登录页面。 
登录后,应用跳转到 /。