MinIO
MinIO支持使用与OpenID Connect (OIDC)兼容的提供商进行外部身份管理。本文档介绍了如何配置Casdoor作为身份提供商以支持MinIO。
步骤1:部署Casdoor & MinIO
首先,部署Casdoor。
见 服务器安装。
成功部署后,请确保:
- Casdoor服务器正在**
http://localhost:8000**上运行。 - 打开你最喜欢的浏览器,访问
http://localhost:7001,你将看到Casdoor的登录页面。 - 通过输入
admin和123来测试登录功能。
按以下步骤在你的应用中实现基于 Casdoor 的登录。
部署 MinIO:MinIO 快速入门。安装 mc 客户端:MinIO mc。
步骤2:配置Casdoor应用程序
-
创建一个新的Casdoor应用程序,或使用一个已经存在的。
-
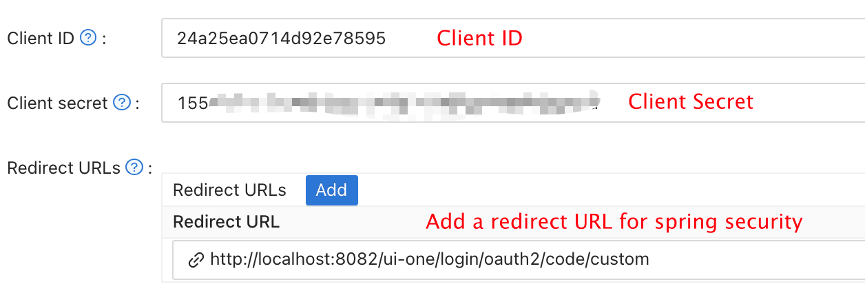
添加您的重定向URL。
-
添加您想要的提供者并提供任何必要的设置。
记下 Client ID 和 Client secret,下一步要用。 OIDC 发现地址:
http://<CASDOOR_HOSTNAME>/.well-known/openid-configuration。 -
这个步骤对于MinIO来说是必要的。由于MinIO需要在JWT中使用一个声明属性作为其策略,您也应在Casdoor中进行配置。目前,Casdoor 使用
tag作为配置 MinIO 策略的一种变通方法。
支持的策略见 MinIO 基于策略的访问控制。
步骤3:配置MinIO
启动 MinIO 服务器,例如:
导出MINIO_ROOT_USER=minio
导出 MINIO_ROOT_PASSSWORD=minio123
minio server /mnt/export
用 --console-address 设置控制台的地址和端口。
接下来,使用MinIO客户端mc添加一个服务别名。
mc alias set myminio <您的控制台地址> minio minio123
现在,配置MinIO的OpenID Connect。对于Casdoor,命令将是:
mc admin config set myminio identity_openid config_url="http://CASDOOR_HOSTNAME/.well-known/openid-configuration" client_id=<client id> client_secret=<client secret> claim_name="tag"
更多参数见 MinIO OpenID 身份管理文档。
一旦成功设置,重新启动MinIO实例。
mc 管理服务重启myminio
步骤4:尝试演示!
现在,在浏览器中打开您的MinIO控制台,然后点击使用SSO登录。
你会被跳转到 Casdoor 登录页;登录后回到 MinIO,并已处于登录状态。然后就能看到你有权限访问的存储桶和对象。
如果 Casdoor 前后端使用不同端口,跳转可能落到后端并显示 404。把回调地址指向前端端口,登录页才能正常加载。