自定义SAML
Casdoor可作为服务提供商(SP)并与任何SAML 2.0身份提供商(IdP)连接。
1. 配置您的IdP
在您的IdP(例如Google Workspace、Azure AD、Okta)中,将Casdoor注册为SP,具体如下:
- ACS URL:
https://<your-casdoor-domain>/api/acs(例如:https://door.example.com/api/acs). 此端点仅接受POST请求。 - 实体 ID(SP 实体 ID):请使用与 ACS URL 相同的 URL。
把 <your-casdoor-domain> 换成你的 Casdoor 地址。例如 http://localhost:8000 变为 http://localhost:8000/api/acs。
2. 获取IdP元数据
从您的IdP获取元数据XML(EntityID、SSO端点等)。某些IdP(例如Keycloak)在提供元数据之前需要SP详情。
3. 在Casdoor中配置SAML自定义提供商
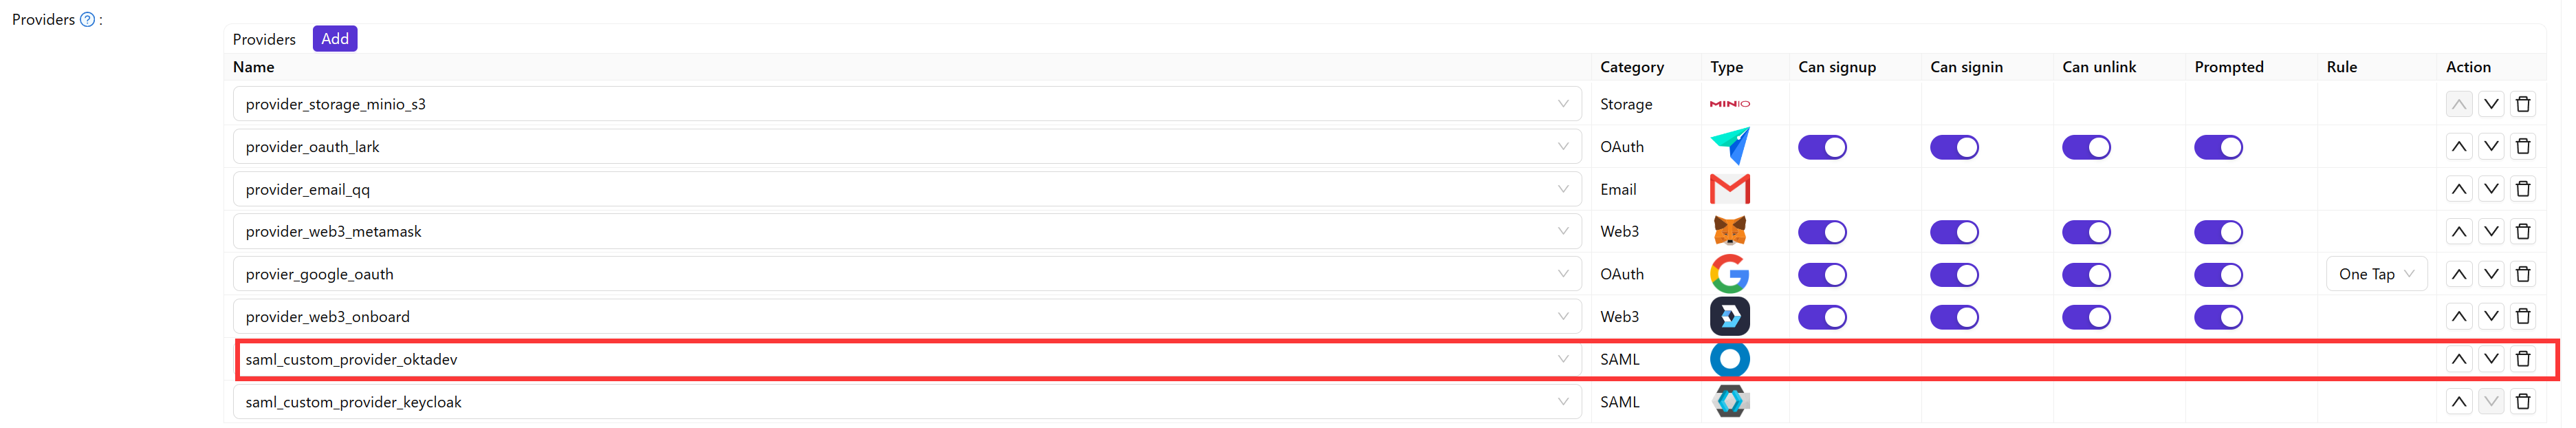
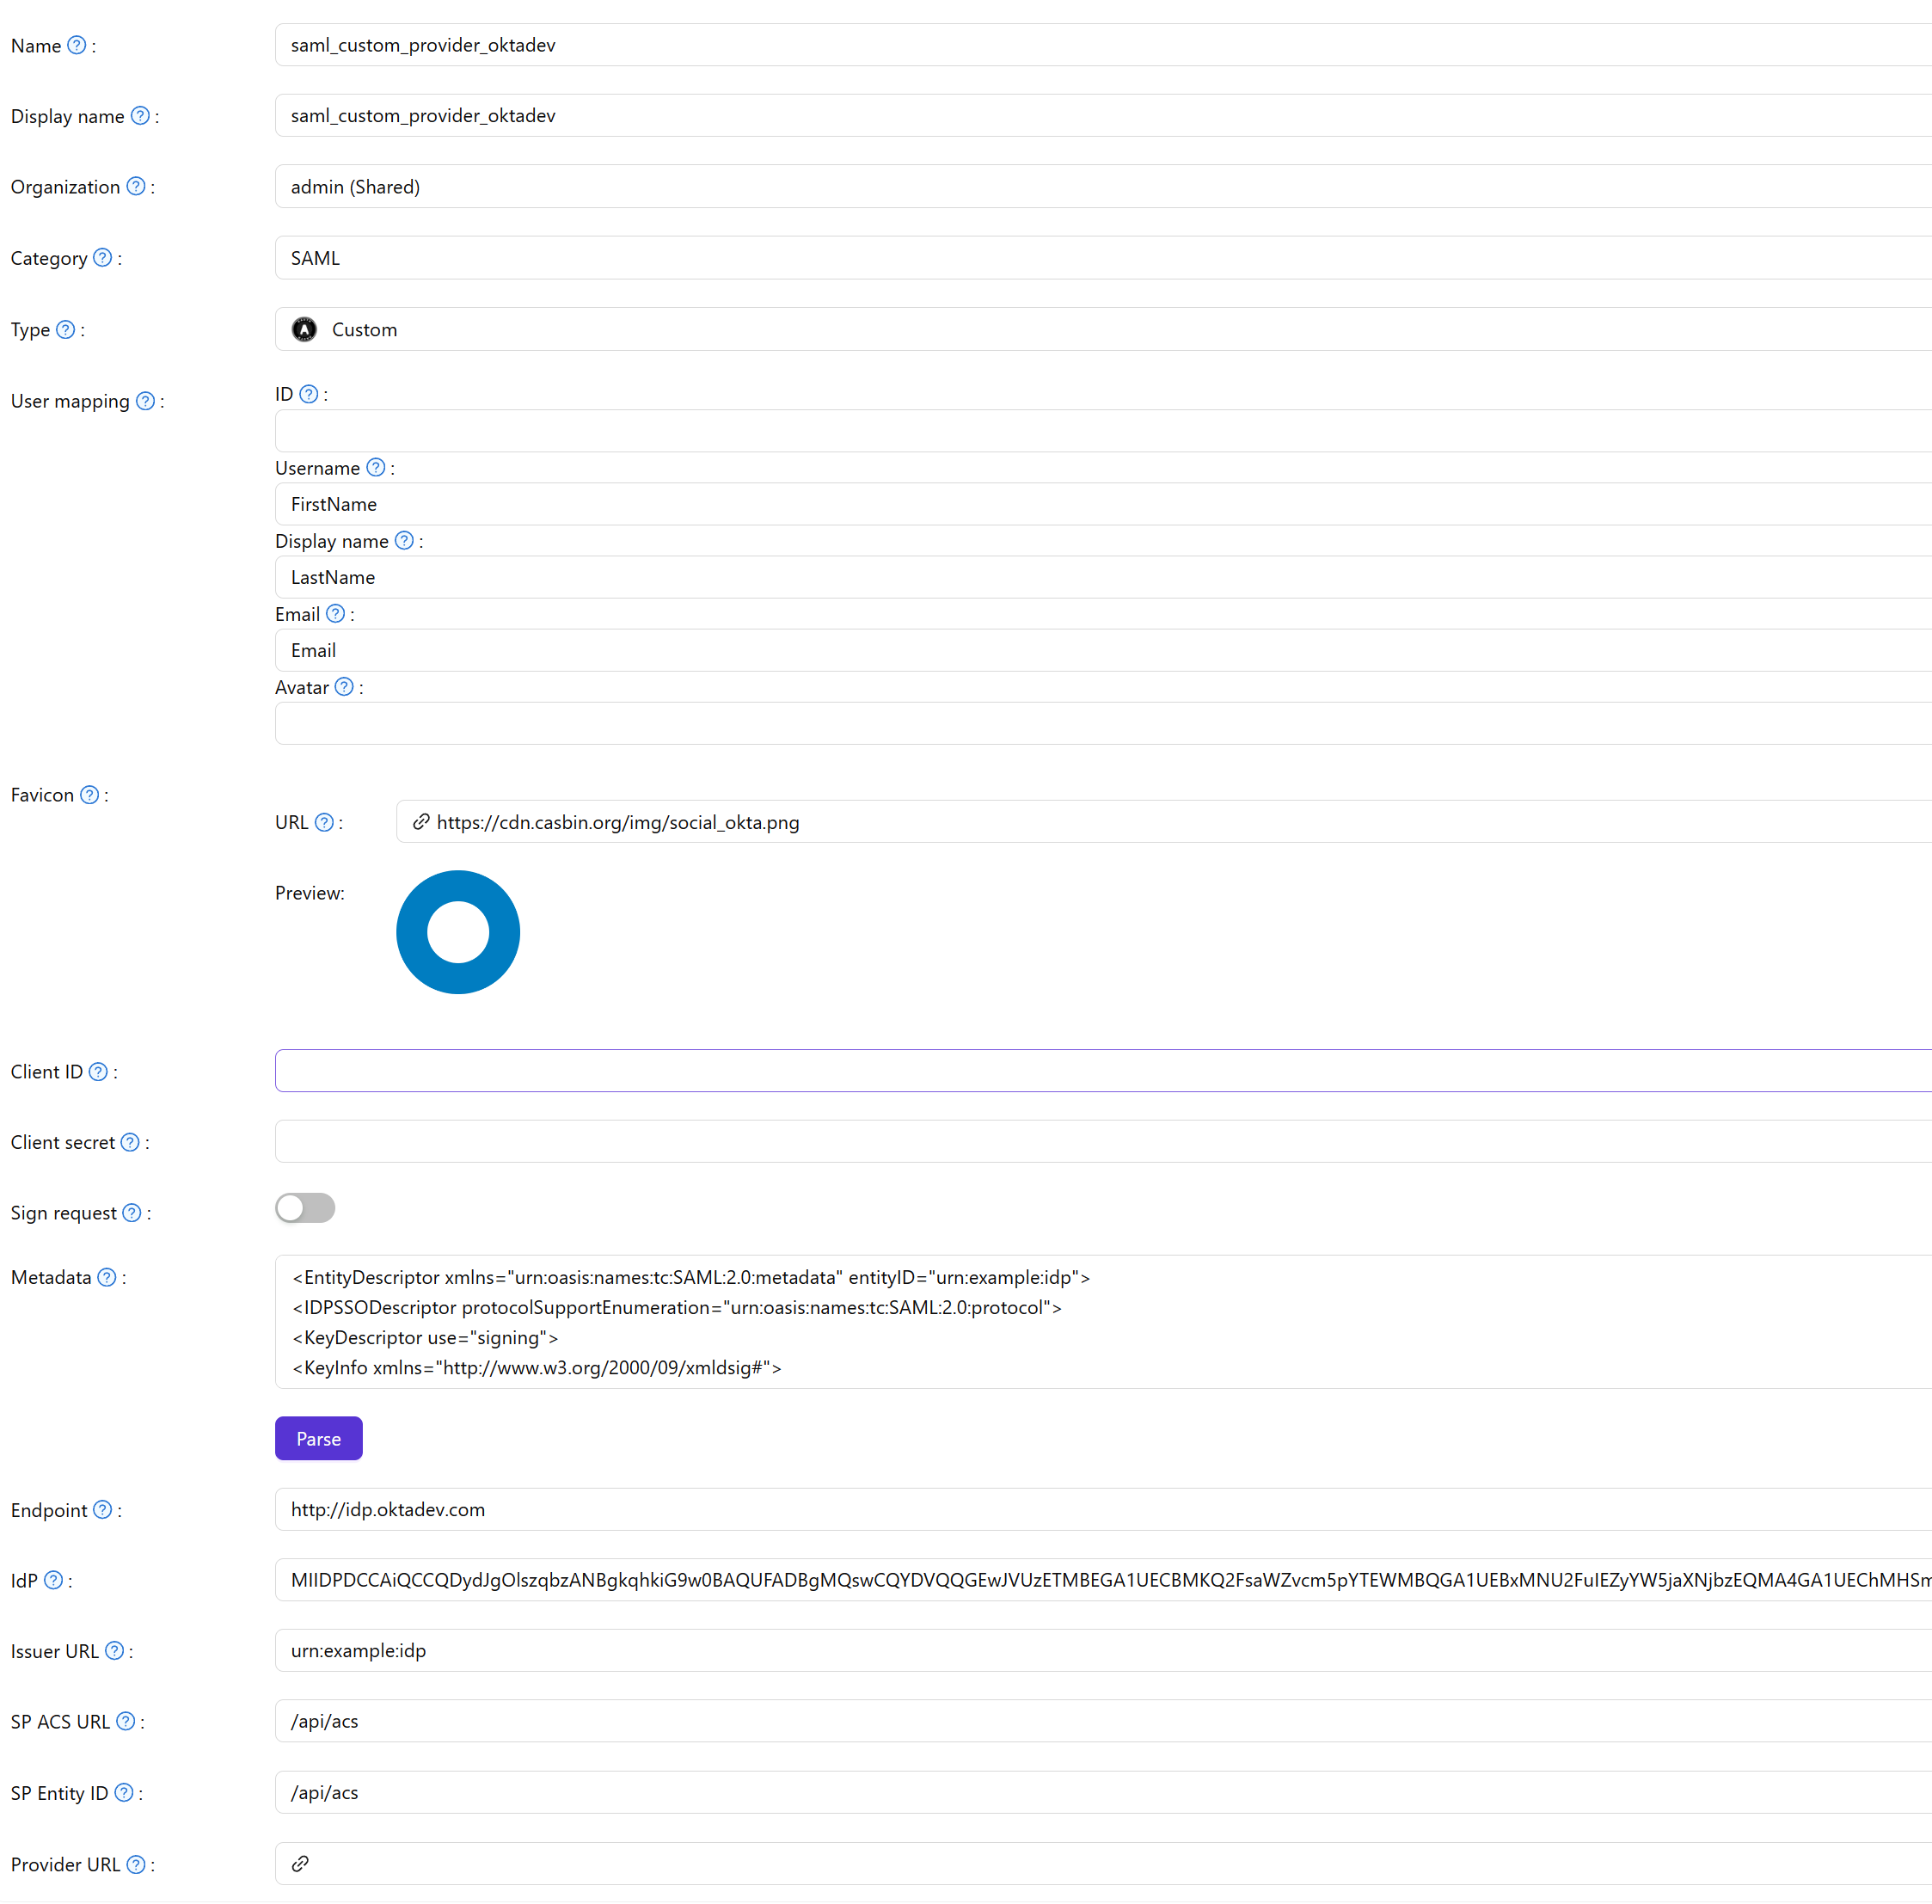
提供商 → 添加. 把 Category 设置为 SAML,Type 设置为 Custom。设置图标 URL(IdP 标志)并粘贴 IdP元数据. 单击解析以填充端点, IdP, 颁发者 URL, SP ACS URL和SP 实体 ID. 保存。
| 字段 | 描述 |
|---|---|
| Category | SAML |
| Type | 自定义 |
| Favicon URL | IdP徽标URL |
| Metadata | IdP元数据XML |
将SAML提供商添加到应用程序的提供商列表中。